HTTPS-Protokoll
HTTPS (HyperText Transfer Protocol Secure) ist die sichere Version von HTTP. Es schützt die Sicherheit und Integrität der Datenübertragung, indem es eine TLS/SSL-Verschlüsselungsschicht zwischen HTTP und der Transportschicht hinzufügt.
HTTPS wird häufig verwendet, um die Übertragung sensibler Informationen (wie Anmeldeinformationen und Zahlungsinformationen) zu schützen.
Wie HTTPS funktioniert
Der Kern von HTTPS ist das Hinzufügen einer TLS/SSL-Verschlüsselungsschicht über HTTP, wodurch die Datenübertragung durch Verschlüsselungs- und Authentifizierungsmechanismen geschützt wird.
1. HTTPS-Verbindungsaufbau
- ClientHello: Der Client sendet eine Liste unterstützter Verschlüsselungsalgorithmen.
- ServerHello: Der Server wählt einen Verschlüsselungsalgorithmus aus und sendet das Serverzertifikat.
- Zertifikatsüberprüfung: Der Client überprüft die Gültigkeit des Serverzertifikats.
- Schlüsselaustausch: Der Client generiert einen Pre-Master-Schlüssel, verschlüsselt ihn mit dem öffentlichen Schlüssel des Servers und sendet ihn.
- Sitzungsschlüssel: Beide Parteien generieren einen Sitzungsschlüssel basierend auf dem Pre-Master-Schlüssel, um die nachfolgende Kommunikation zu verschlüsseln.
2. HTTP-Kommunikation
Nachdem der verschlüsselte Kanal aufgebaut ist, führen Client und Server die HTTP-Kommunikation über HTTPS durch:
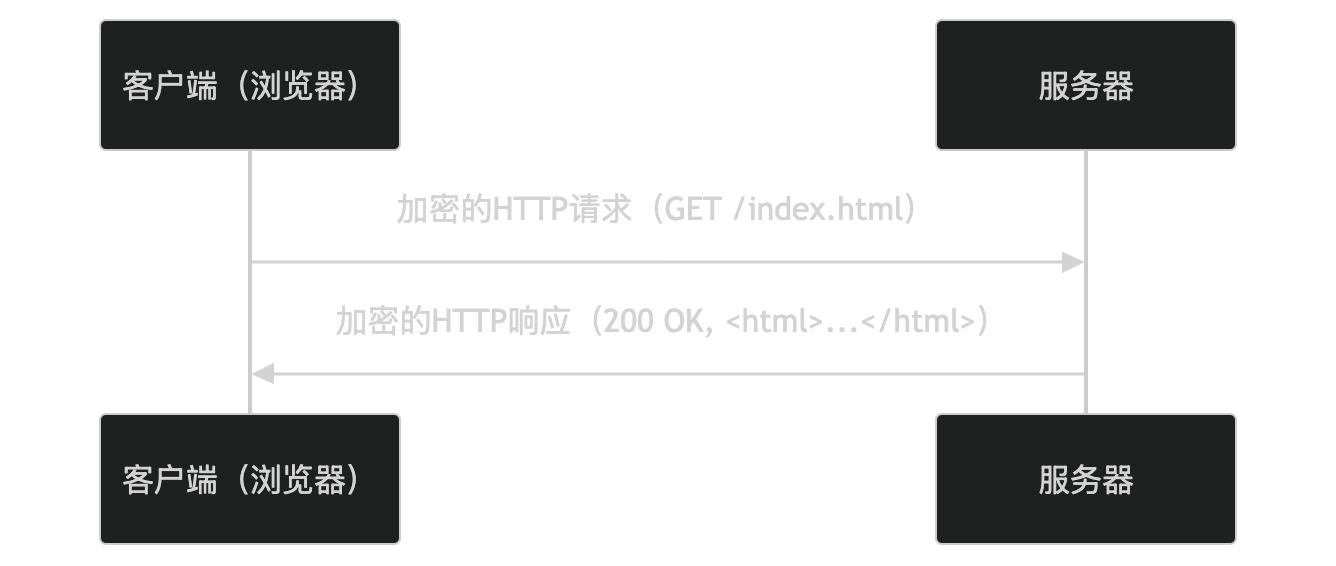
- Der Client sendet verschlüsselte HTTP-Anfragen.
- Der Server gibt verschlüsselte HTTP-Antworten zurück.
Hauptmerkmale von HTTPS
-
Verschlüsselte Kommunikation:
- Verwendet symmetrische Verschlüsselung (wie AES), um Daten zu verschlüsseln.
- Verwendet asymmetrische Verschlüsselung (wie RSA), um Schlüssel auszutauschen.
-
Authentifizierung:
- Überprüft die Identität des Servers anhand des Serverzertifikats.
- Überprüft optional die Identität des Clients anhand eines Clientzertifikats.
-
Datenintegrität:
- Verwendet Hash-Algorithmen (wie SHA), um sicherzustellen, dass Daten nicht manipuliert wurden.
-
Kompatibilität:
- Vollständig kompatibel mit HTTP, mit Unterstützung derselben Anfragemethoden und Antwortformate.
Anwendungsszenarien von HTTPS
HTTPS wird in den folgenden Szenarien häufig verwendet:
- Web-Browsing: Schützt die Privatsphäre der Nutzer und sensible Informationen.
- Online-Zahlungen: Schützt die Sicherheit von Zahlungsinformationen.
- API-Aufrufe: Schützt die Vertraulichkeit und Integrität der Datenübertragung.
- Login-Authentifizierung: Schützt die Sicherheit von Anmeldeinformationen.
HTTPS-Sicherheit
HTTPS verbessert die Sicherheit durch die folgenden Mechanismen:
- Verschlüsselte Übertragung: Verhindert, dass Daten abgehört werden.
- Authentifizierung: Verhindert, dass sich jemand als Server ausgibt.
- Datenintegrität: Verhindert, dass Daten manipuliert werden.
HTTPS-Zertifikate
Die Sicherheit von HTTPS beruht auf Serverzertifikaten. Zertifikate werden von vertrauenswürdigen Zertifizierungsstellen (CAs) ausgestellt und enthalten die folgenden Informationen:
- Domainname: Der an das Zertifikat gebundene Domainname.
- Öffentlicher Schlüssel: Wird für verschlüsselte Kommunikation verwendet.
- Gültigkeitsdauer: Die Gültigkeitsdauer des Zertifikats.
- Signatur: Die Signatur der CA auf dem Zertifikat, die zur Überprüfung der Authentizität des Zertifikats verwendet wird.
HTTPS-Bereitstellung
Die Bereitstellung von HTTPS erfordert die folgenden Schritte:
- Ein Zertifikat erhalten: Beantragen Sie ein Serverzertifikat bei einer CA.
- Server konfigurieren: Installieren Sie das Zertifikat auf dem Server und aktivieren Sie HTTPS.
- HTTP auf HTTPS umleiten: Stellen Sie sicher, dass der gesamte Datenverkehr über HTTPS übertragen wird.
HTTPS-Alternativen
In bestimmten Szenarien können die folgenden Alternativen verwendet werden:
- V**N: Schützt die Datenübertragung durch einen verschlüsselten Tunnel.
- SSH-Tunnel: Verschlüsselt die Kommunikation über SSH.