Протокол HTTPS
HTTPS (HyperText Transfer Protocol Secure) — это защищённая версия HTTP. Он обеспечивает безопасность и целостность передачи данных, добавляя уровень шифрования TLS/SSL между HTTP и транспортным уровнем.
HTTPS широко используется для защиты передачи конфиденциальной информации (например, учётных данных для входа и платёжной информации).
Как работает HTTPS
Суть HTTPS — добавление уровня шифрования TLS/SSL поверх HTTP, защищающего передачу данных с помощью механизмов шифрования и аутентификации.
1. Установление HTTPS-соединения
- ClientHello: клиент отправляет список поддерживаемых алгоритмов шифрования.
- ServerHello: сервер выбирает алгоритм шифрования и отправляет сертификат сервера.
- Проверка сертификата: клиент проверяет действительность сертификата сервера.
- Обмен ключами: клиент генерирует предварительный мастер-ключ, шифрует его открытым ключом сервера и отправляет его.
- Сеансовый ключ: обе стороны генерируют сеансовый ключ на основе предварительного мастер-ключа для шифрования последующего обмена данными.
2. Обмен данными по HTTP
После установления зашифрованного канала клиент и сервер ведут HTTP-взаимодействие через HTTPS:
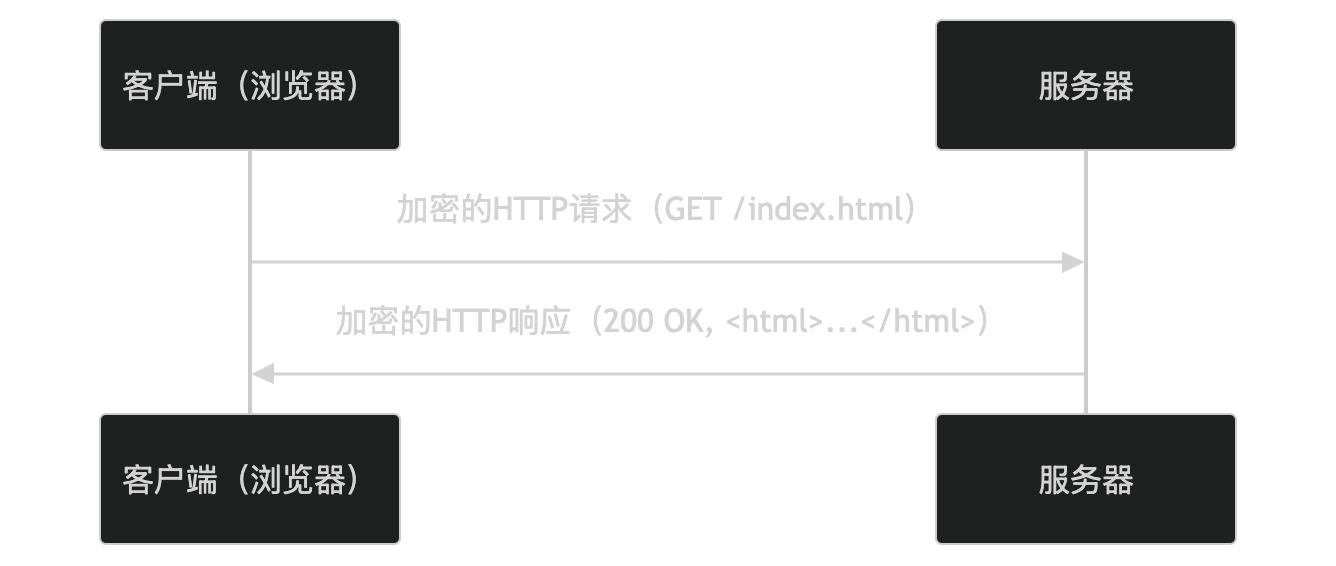
- Клиент отправляет зашифрованные HTTP-запросы.
- Сервер возвращает зашифрованные HTTP-ответы.
Ключевые особенности HTTPS
-
Зашифрованная связь:
- Использует симметричное шифрование (например, AES) для шифрования данных.
- Использует асимметричное шифрование (например, RSA) для обмена ключами.
-
Аутентификация:
- Проверяет идентичность сервера с помощью сертификата сервера.
- Опционально проверяет идентичность клиента с помощью клиентского сертификата.
-
Целостность данных:
- Использует хеш-алгоритмы (например, SHA), чтобы гарантировать, что данные не были изменены.
-
Совместимость:
- Полностью совместим с HTTP, поддерживает те же методы запросов и форматы ответов.
Сценарии применения HTTPS
HTTPS широко используется в следующих сценариях:
- Веб-браузинг: Защищает конфиденциальность пользователя и чувствительную информацию.
- Онлайн-платежи: Защищает безопасность платежной информации.
- Вызовы API: Защищает конфиденциальность и целостность передачи данных.
- Аутентификация при входе: Защищает безопасность учетных данных для входа.
Безопасность HTTPS
HTTPS повышает безопасность с помощью следующих механизмов:
- Шифрованная передача: Предотвращает прослушивание данных.
- Аутентификация: Предотвращает подмену серверов.
- Целостность данных: Предотвращает несанкционированное изменение данных.
Сертификаты HTTPS
Безопасность HTTPS зависит от серверных сертификатов. Сертификаты выдаются доверенными центрами сертификации (CA) и содержат следующую информацию:
- Доменное имя: Доменное имя, привязанное к сертификату.
- Открытый ключ: Используется для зашифрованного обмена данными.
- Срок действия: Срок действия сертификата.
- Подпись: Подпись центра сертификации на сертификате, используемая для проверки подлинности сертификата.
Развертывание HTTPS
Для развертывания HTTPS требуются следующие шаги:
- Получение сертификата: Обратитесь за серверным сертификатом в центр сертификации (CA).
- Настройка сервера: Установите сертификат на сервере и включите HTTPS.
- Перенаправление HTTP на HTTPS: Убедитесь, что весь трафик передается по HTTPS.
Альтернативы HTTPS
В некоторых сценариях можно использовать следующие альтернативы:
- V**N: Защищает передачу данных через зашифрованный туннель.
- SSH-туннель: Шифрует связь через SSH.