HTTPS プロトコル
HTTPS(HyperText Transfer Protocol Secure、セキュアハイパーテキスト転送プロトコル)は HTTP の安全なバージョンであり、HTTP とトランスポート層の間に TLS/SSL 暗号化層を追加することで、データ転送の安全性と完全性を保護します。
HTTPS は、ログイン資格情報や支払い情報などの機密情報の転送を保護するために広く使用されています。
HTTPS の動作原理
HTTPS の核心は、HTTP に TLS/SSL 暗号化層を追加し、暗号化と認証メカニズムを通じてデータ転送を保護することです。
1. HTTPS 接続の確立
- ClientHello:クライアントがサポートする暗号化アルゴリズムのリストを送信します。
- ServerHello:サーバーが暗号化アルゴリズムを選択し、サーバー証明書を送信します。
- 証明書の検証:クライアントがサーバー証明書の有効性を検証します。
- 鍵交換:クライアントが事前マスターキーを生成し、サーバーの公開鍵で暗号化して送信します。
- セッションキー:両者が事前マスターキーに基づいてセッションキーを生成し、以降の通信を暗号化します。
2. HTTP 通信
暗号化チャネルが確立された後、クライアントとサーバーは HTTPS を介して HTTP 通信を行います:
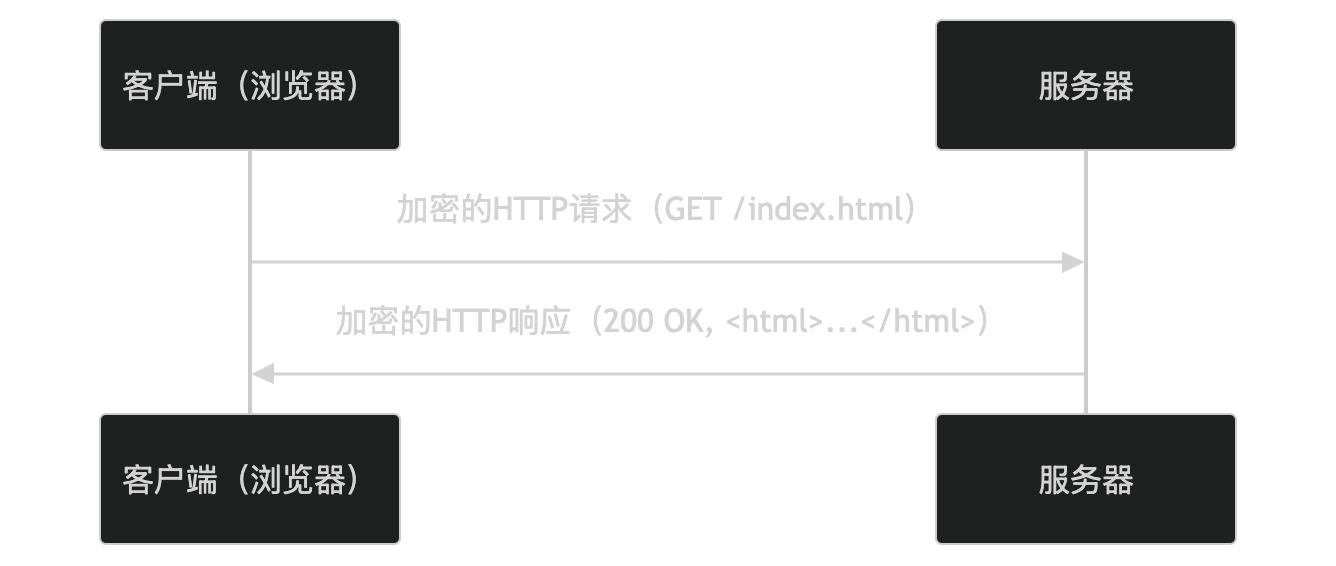
- クライアントが暗号化された HTTP リクエストを送信します。
- サーバーが暗号化された HTTP レスポンスを返します。
HTTPS の主な特徴
-
暗号化通信:
- 対称暗号化(AES など)を使用してデータを暗号化します。
- 非対称暗号化(RSA など)を使用して鍵を交換します。
-
認証:
- サーバー証明書を通じてサーバーの身元を検証します。
- オプションでクライアント証明書を通じてクライアントの身元を検証します。
-
データ整合性:
- ハッシュアルゴリズム(SHA など)を使用して、データが改ざんされていないことを保証します。
-
互換性:
- HTTP と完全に互換性があり、同じリクエストメソッドとレスポンス形式をサポートします。
HTTPS の適用シナリオ
HTTPS は以下のシナリオで広く使用されています:
- ウェブブラウジング:ユーザーのプライバシーと機密情報を保護します。
- オンライン決済:支払い情報の安全を保護します。
- API 呼び出し:データ転送の機密性と完全性を保護します。
- ログイン認証:ログイン資格情報の安全を保護します。
HTTPS の安全性
HTTPS は以下のメカニズムを通じて安全性を向上させます:
- 暗号化転送:データの盗聴を防ぎます。
- 認証:サーバーの偽装を防ぎます。
- データ整合性:データの改ざんを防ぎます。
HTTPS の証明書
HTTPS の安全性はサーバー証明書に依存しており、証明書は信頼できる認証局(CA)によって発行され、以下の情報が含まれます:
- ドメイン名:証明書にバインドされているドメイン名。
- 公開鍵:通信の暗号化に使用されます。
- 有効期間:証明書の有効期限。
- 署名:CA による証明書の署名で、証明書の真実性を検証するために使用されます。
HTTPS の導入
HTTPS の導入には以下の手順が必要です:
- 証明書の取得:CA からサーバー証明書を申請します。
- サーバーの設定:サーバーに証明書をインストールし、HTTPS を有効にします。
- HTTP から HTTPS へのリダイレクト:すべてのトラフィックが HTTPS で転送されることを保証します。
HTTPS の代替手段
一部のシナリオでは、以下の代替手段を使用できます:
- V**N:暗号化トンネルを通じてデータ転送を保護します。
- SSH 隧道:SSH 暗号化通信を通じて。