SSL-Protokoll
SSL (Secure Sockets Layer) ist ein Protokoll, das zum Schutz der Sicherheit der Netzwerkkommunikation verwendet wird. Durch die Einrichtung eines verschlüsselten Kanals zwischen der Transportschicht und der Anwendungsschicht verhindert es das Abhören, Manipulieren und Vortäuschen von Daten.
SSL ist die Grundlage sicherer Protokolle wie HTTPS und FTPS. Es wurde inzwischen durch das fortschrittlichere TLS-Protokoll (Transport Layer Security) ersetzt, aber SSL wird noch immer häufig verwendet und referenziert.
Wie SSL funktioniert
SSL schützt die Sicherheit der Datenübertragung, indem es eine Verschlüsselungsschicht zwischen Anwendungsschicht und Transportschicht einfügt. Seine Kernfunktionen sind der Aufbau verschlüsselter Kanäle und die Überprüfung von Identitäten.
1. SSL-Handshake-Prozess
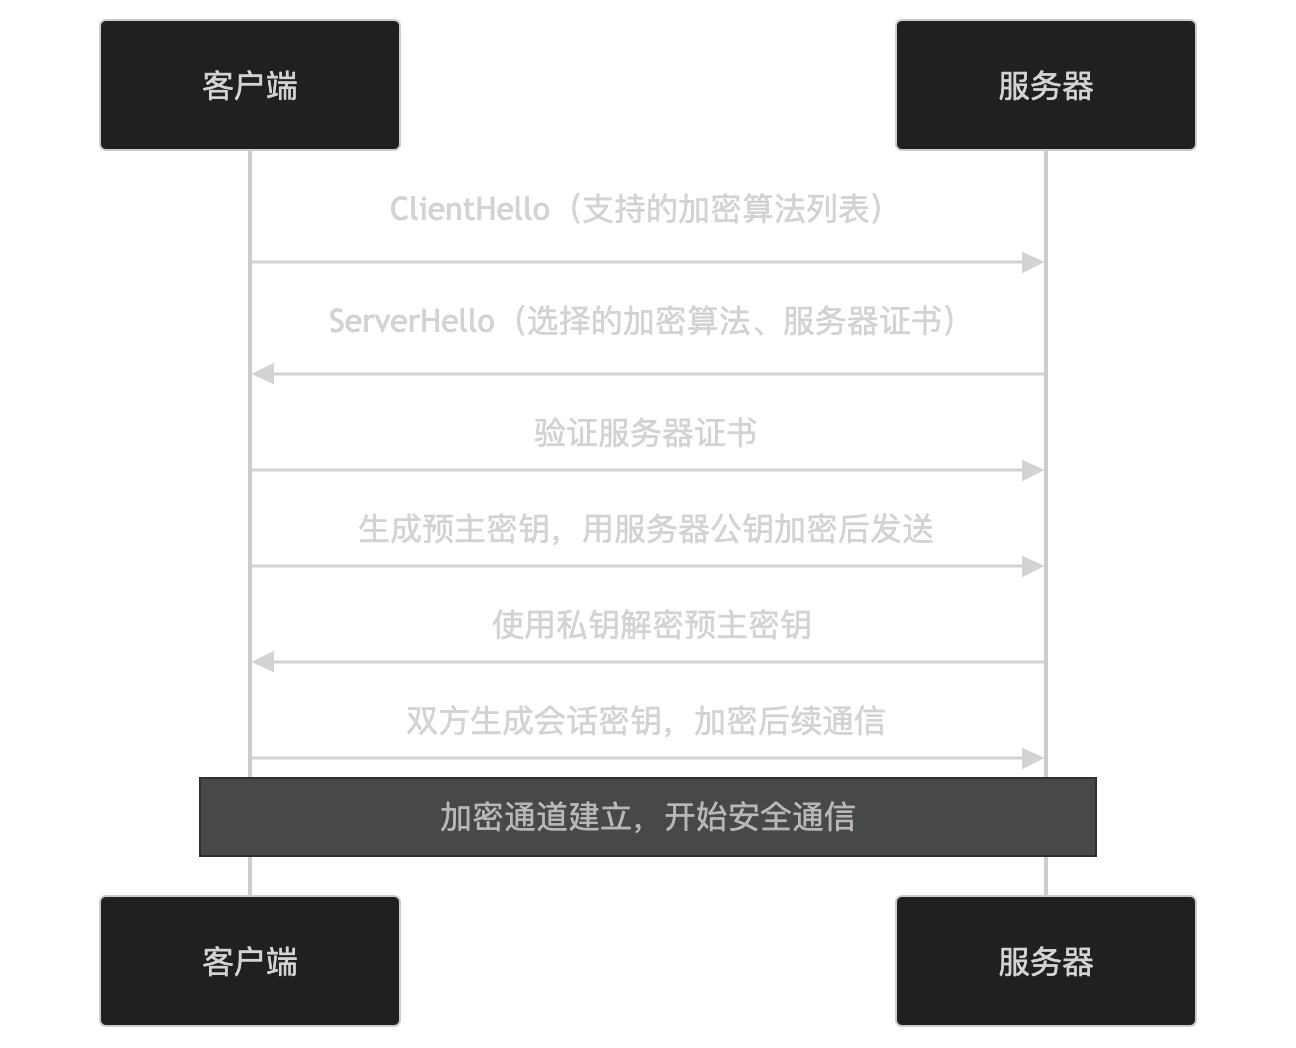
- ClientHello: Der Client sendet eine Liste unterstützter Verschlüsselungsalgorithmen.
- ServerHello: Der Server wählt einen Verschlüsselungsalgorithmus aus und sendet das Serverzertifikat.
- Zertifikatsüberprüfung: Der Client überprüft die Gültigkeit des Serverzertifikats.
- Schlüsselaustausch: Der Client generiert einen Pre-Master-Schlüssel, verschlüsselt ihn mit dem öffentlichen Schlüssel des Servers und sendet ihn.
- Sitzungsschlüssel: Beide Parteien erzeugen auf Basis des Pre-Master-Schlüssels einen Sitzungsschlüssel, um die nachfolgende Kommunikation zu verschlüsseln.
2. Sichere Kommunikation
Nachdem der verschlüsselte Kanal eingerichtet wurde, kommunizieren Client und Server sicher über SSL:

- Der Client sendet verschlüsselte Anfragedaten.
- Der Server gibt verschlüsselte Antwortdaten zurück.
Hauptmerkmale von SSL
-
Verschlüsselte Kommunikation:
- Verwendet symmetrische Verschlüsselung (z. B. AES), um Daten zu verschlüsseln.
- Verwendet asymmetrische Verschlüsselung (z. B. RSA) zum Austausch von Schlüsseln.
-
Identitätsüberprüfung:
- Überprüft die Identität des Servers anhand des Serverzertifikats.
- Überprüft optional die Identität des Clients anhand eines Clientzertifikats.
-
Datenintegrität:
- Verwendet Hashalgorithmen (z. B. SHA), um sicherzustellen, dass Daten nicht manipuliert wurden.
-
Kompatibilität:
- Unterstützt mehrere Verschlüsselungsalgorithmen und Protokollversionen.
Anwendungsszenarien von SSL
SSL wird in den folgenden Szenarien häufig verwendet:
- HTTPS: Schutz der Sicherheit beim Webbrowsen.
- SMTPS: Schutz der Sicherheit bei der E-Mail-Übertragung.
- FTPS: Schutz der Sicherheit bei der Dateiübertragung.
- VPN: Schutz der Sicherheit beim Fernzugriff.
SSL-Sicherheit
SSL erhöht die Sicherheit durch die folgenden Mechanismen:
- Verschlüsselte Übertragung: Verhindert, dass Daten abgehört werden.
- Identitätsprüfung: Verhindert, dass sich jemand als Server ausgibt.
- Datenintegrität: Verhindert, dass Daten manipuliert werden.
SSL-Zertifikate
Die Sicherheit von SSL beruht auf Serverzertifikaten. Zertifikate werden von vertrauenswürdigen Zertifizierungsstellen (CA) ausgestellt und enthalten die folgenden Informationen:
- Domainname: Der an das Zertifikat gebundene Domainname.
- Öffentlicher Schlüssel: Wird für verschlüsselte Kommunikation verwendet.
- Gültigkeitszeitraum: Der Gültigkeitszeitraum des Zertifikats.
- Signatur: Die Signatur der CA auf dem Zertifikat, die zur Überprüfung der Authentizität des Zertifikats verwendet wird.
SSL-Alternativen
SSL wurde durch das sicherere TLS-Protokoll ersetzt. TLS ist der Nachfolger von SSL und bietet stärkere Sicherheit und Leistung.
Zusammenfassend ist SSL ein Protokoll, das für die verschlüsselte Datenübertragung verwendet wird. Durch Verschlüsselungs- und Identitätsprüfungsmechanismen schützt es die Vertraulichkeit, Integrität und Identitätsprüfung von Daten. Es wird in Szenarien wie HTTPS, SMTPS und FTPS weit verbreitet eingesetzt, wurde jedoch durch das sicherere TLS-Protokoll ersetzt. Wenn Sie an einer bestimmten Funktion oder einem Anwendungsszenario von SSL interessiert sind, können Sie es weiter erkunden!
Andere Erweiterungen