Protocole HTTPS
HTTPS (HyperText Transfer Protocol Secure) est la version sécurisée de HTTP. Il protège la sécurité et l'intégrité de la transmission des données en ajoutant une couche de chiffrement TLS/SSL entre HTTP et la couche de transport.
HTTPS est largement utilisé pour protéger la transmission d'informations sensibles (telles que les identifiants de connexion et les informations de paiement).
Comment fonctionne HTTPS
Le cœur de HTTPS est l'ajout d'une couche de chiffrement TLS/SSL au-dessus de HTTP, protégeant la transmission des données grâce à des mécanismes de chiffrement et d'authentification.
1. Établissement de la connexion HTTPS
- ClientHello: Le client envoie une liste d'algorithmes de chiffrement pris en charge.
- ServerHello: Le serveur sélectionne un algorithme de chiffrement et envoie le certificat du serveur.
- Vérification du certificat: Le client vérifie la validité du certificat du serveur.
- Échange de clés: Le client génère une clé pré-maîtresse, la chiffre avec la clé publique du serveur et l'envoie.
- Clé de session: Les deux parties génèrent une clé de session basée sur la clé pré-maîtresse pour chiffrer la communication ultérieure.
2. Communication HTTP
Une fois le canal chiffré établi, le client et le serveur communiquent en HTTP via HTTPS :
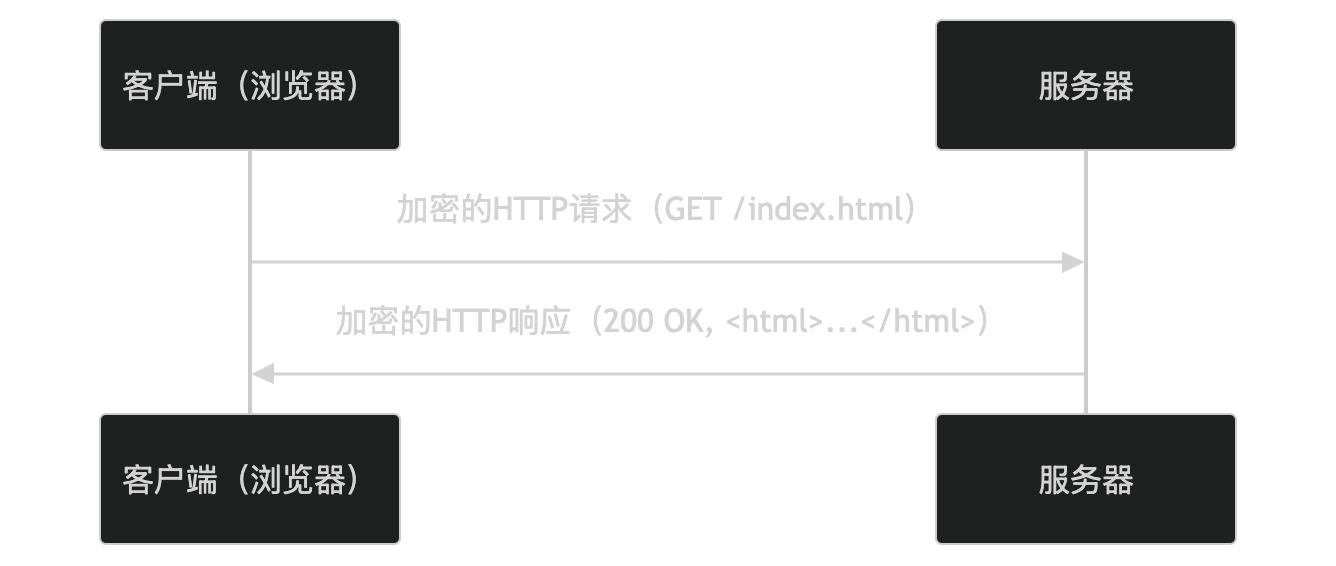
- Le client envoie des requêtes HTTP chiffrées.
- Le serveur renvoie des réponses HTTP chiffrées.
Caractéristiques clés de HTTPS
-
Communication chiffrée:
- Utilise un chiffrement symétrique (tel qu'AES) pour chiffrer les données.
- Utilise un chiffrement asymétrique (tel que RSA) pour échanger les clés.
-
Authentification:
- Vérifie l'identité du serveur à l'aide du certificat du serveur.
- Vérifie éventuellement l'identité du client à l'aide d'un certificat client.
-
Intégrité des données:
- Utilise des algorithmes de hachage (tels que SHA) pour garantir que les données n'ont pas été altérées.
-
Compatibilité:
- Entièrement compatible avec HTTP, prenant en charge les mêmes méthodes de requête et formats de réponse.
Scénarios d'application de HTTPS
HTTPS est largement utilisé dans les scénarios suivants :
- Navigation Web: protège la confidentialité des utilisateurs et les informations sensibles.
- Paiements en ligne: protège la sécurité des informations de paiement.
- Appels API: protège la confidentialité et l'intégrité de la transmission des données.
- Authentification de connexion: protège la sécurité des identifiants de connexion.
Sécurité de HTTPS
HTTPS améliore la sécurité grâce aux mécanismes suivants :
- Transmission chiffrée: empêche l'écoute des données.
- Authentification: empêche l'usurpation d'identité des serveurs.
- Intégrité des données: empêche la falsification des données.
Certificats HTTPS
La sécurité d'HTTPS repose sur des certificats de serveur. Les certificats sont délivrés par des autorités de certification (CA) de confiance et contiennent les informations suivantes :
- Nom de domaine: Le nom de domaine lié au certificat.
- Clé publique: Utilisée pour la communication chiffrée.
- Période de validité: La période de validité du certificat.
- Signature: La signature de l'autorité de certification sur le certificat, utilisée pour vérifier l'authenticité du certificat.
Déploiement d'HTTPS
Le déploiement d'HTTPS nécessite les étapes suivantes :
- Obtenir un certificat: Demander un certificat de serveur auprès d'une autorité de certification.
- Configurer le serveur: Installer le certificat sur le serveur et activer HTTPS.
- Rediriger HTTP vers HTTPS: S'assurer que tout le trafic est transmis via HTTPS.
Alternatives à HTTPS
Dans certains scénarios, les alternatives suivantes peuvent être utilisées :
- V**N: Protège la transmission des données via un tunnel chiffré.
- Tunnel SSH: Chiffre la communication via SSH.