Протокол SSL
SSL (Secure Sockets Layer) — это протокол, используемый для защиты безопасности сетевых коммуникаций. Устанавливая зашифрованный канал между транспортным уровнем и прикладным уровнем, он предотвращает перехват данных, их подмену и маскировку.
SSL — основа безопасных протоколов, таких как HTTPS и FTPS. Сейчас его заменил более продвинутый протокол TLS (Transport Layer Security), но SSL по-прежнему широко используется и упоминается.
Как работает SSL
SSL обеспечивает безопасность передачи данных, вставляя слой шифрования между прикладным и транспортным уровнями. Его основные функции — устанавливать зашифрованные каналы и проверять подлинность.
1. Процесс рукопожатия SSL
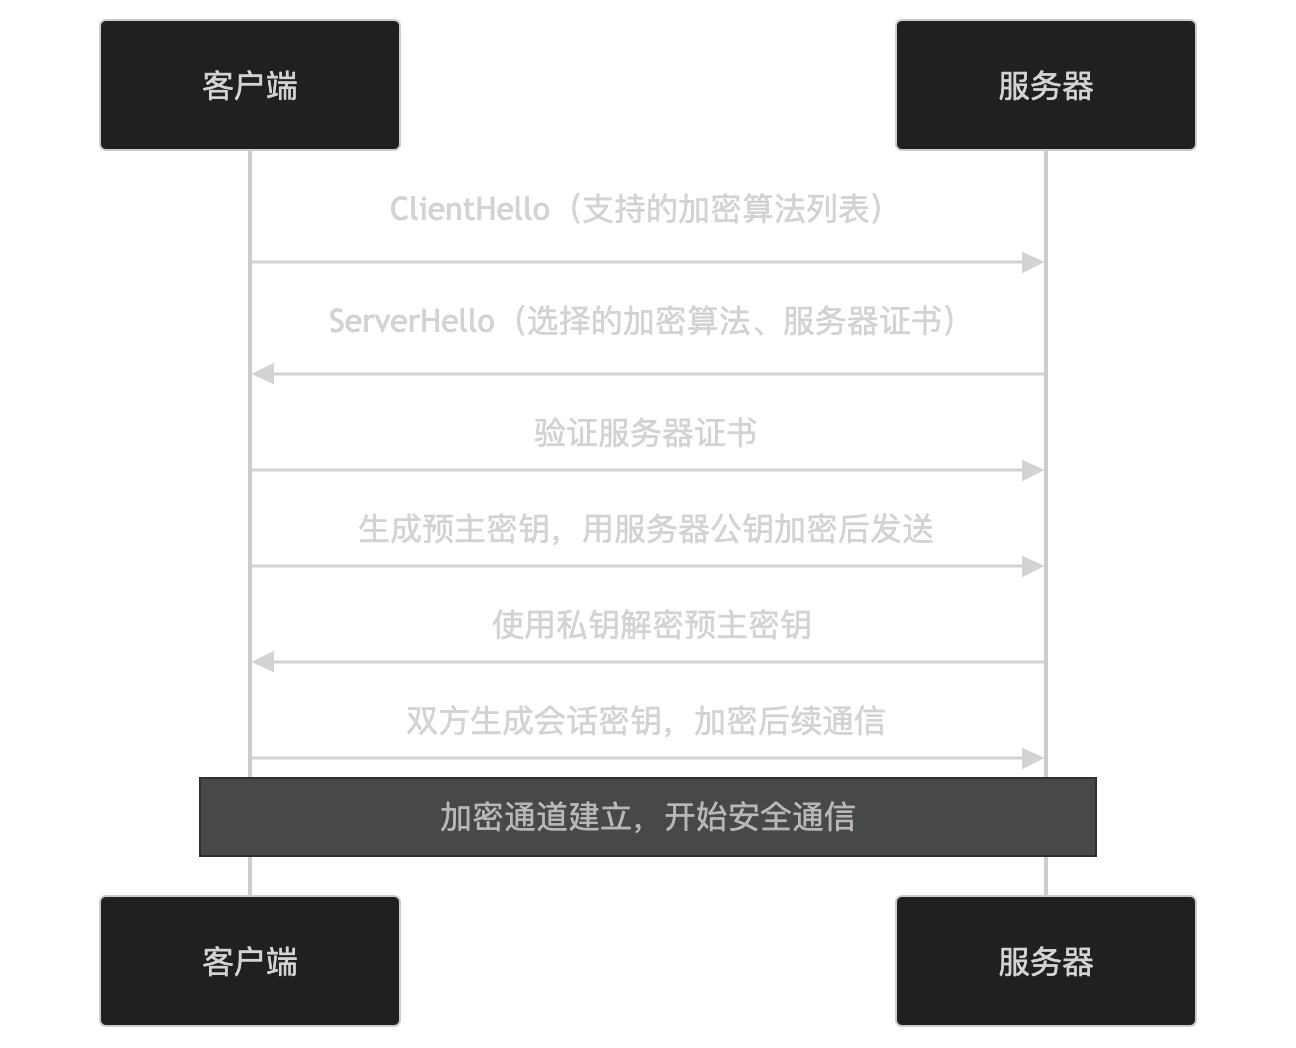
- ClientHello: клиент отправляет список поддерживаемых алгоритмов шифрования.
- ServerHello: сервер выбирает алгоритм шифрования и отправляет сертификат сервера.
- Проверка сертификата: клиент проверяет действительность сертификата сервера.
- Обмен ключами: клиент генерирует предварительный мастер-ключ, шифрует его открытым ключом сервера и отправляет его.
- Сеансовый ключ: обе стороны генерируют сеансовый ключ на основе предварительного главного ключа для шифрования последующего обмена данными.
2. Защищённая связь
После установления зашифрованного канала клиент и сервер безопасно обмениваются данными через SSL:

- Клиент отправляет зашифрованные данные запроса.
- Сервер возвращает зашифрованные данные ответа.
Ключевые особенности SSL
-
Зашифрованная связь:
- Использует симметричное шифрование (например, AES) для шифрования данных.
- Использует асимметричное шифрование (например, RSA) для обмена ключами.
-
Проверка подлинности:
- Проверяет идентичность сервера с помощью сертификата сервера.
- Опционально проверяет идентичность клиента с помощью клиентского сертификата.
-
Целостность данных:
- Использует хеш-алгоритмы (например, SHA) для проверки того, что данные не были изменены.
-
Совместимость:
- Поддерживает несколько алгоритмов шифрования и версий протоколов.
Сценарии применения SSL
SSL широко используется в следующих сценариях:
- HTTPS: Обеспечение безопасности при просмотре веб-сайтов.
- SMTPS: Обеспечение безопасности передачи электронной почты.
- FTPS: Обеспечение безопасности передачи файлов.
- VPN: Обеспечение безопасности удалённого доступа.
Безопасность SSL
SSL повышает безопасность с помощью следующих механизмов:
- Зашифрованная передача: Предотвращает перехват данных.
- Проверка подлинности: Предотвращает подмену сервера.
- Целостность данных: Предотвращает несанкционированное изменение данных.
SSL-сертификаты
Безопасность SSL зависит от серверных сертификатов. Сертификаты выдаются доверенными центрами сертификации (CA) и содержат следующую информацию:
- Доменное имя: Доменное имя, привязанное к сертификату.
- Открытый ключ: Используется для зашифрованной связи.
- Срок действия: Срок действия сертификата.
- Подпись: Подпись центра сертификации на сертификате, используемая для проверки подлинности сертификата.
Альтернативы SSL
SSL был заменён более безопасным протоколом TLS. TLS является преемником SSL, обеспечивая более высокую безопасность и производительность.
В итоге, SSL — это протокол, используемый для зашифрованной передачи данных. С помощью механизмов шифрования и проверки подлинности он защищает конфиденциальность данных, их целостность и проверку подлинности. Он широко используется в таких сценариях, как HTTPS, SMTPS и FTPS, но был заменён более безопасным протоколом TLS. Если вас интересует конкретная функция или сценарий применения SSL, вы можете изучить его подробнее!
Другие расширения