Protocolo SSL
SSL (Secure Sockets Layer, Capa de sockets seguros) es un protocolo utilizado para proteger la seguridad de las comunicaciones de red, estableciendo un canal cifrado entre la capa de transporte y la capa de aplicación para evitar que los datos sean escuchados, alterados o suplantados.
SSL es la base de protocolos de seguridad como HTTPS y FTPS; actualmente ha sido reemplazado por el protocolo más avanzado TLS (Transport Layer Security, Seguridad de la capa de transporte), pero SSL todavía se usa y se menciona ampliamente.
Principio de funcionamiento de SSL
SSL protege la seguridad de la transmisión de datos insertando una capa de cifrado entre la capa de aplicación y la capa de transporte. Su función principal es establecer un canal cifrado y verificar la identidad.
1. Proceso de handshake de SSL
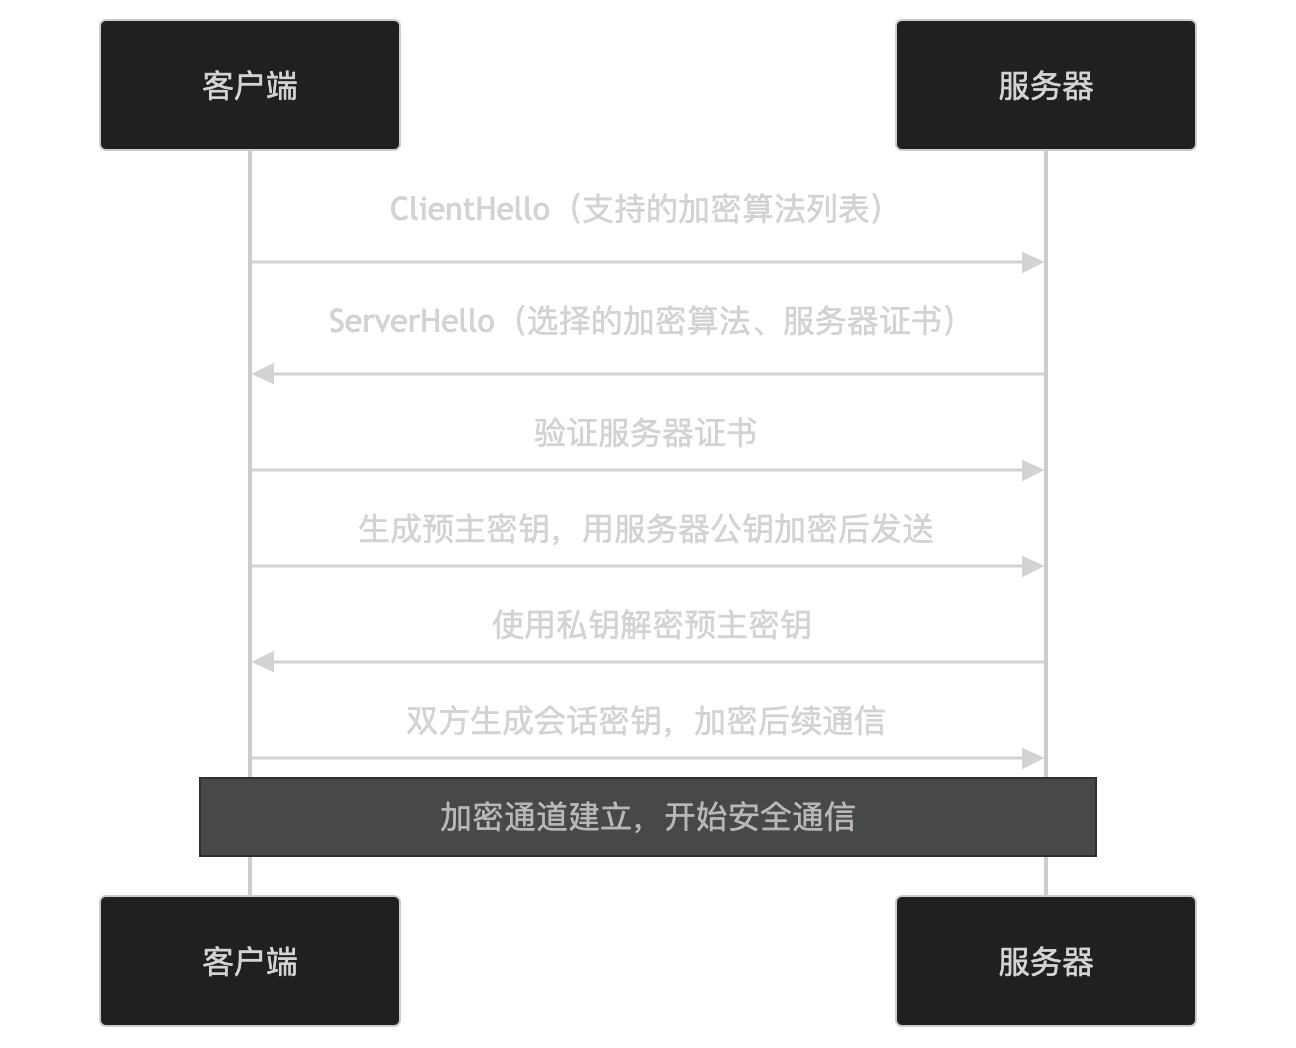
- ClientHelloEl cliente envía la lista de algoritmos de cifrado compatibles.
- ServerHelloEl servidor selecciona el algoritmo de cifrado y envía el certificado del servidor.
- Verificación del certificadoEl cliente verifica la validez del certificado del servidor.
- Intercambio de clavesEl cliente genera una clave premaestra, la cifra con la clave pública del servidor y la envía.
- Clave de sesiónAmbas partes generan la clave de sesión a partir de la clave premaestra para cifrar las comunicaciones posteriores.
2. Comunicación segura
Una vez establecido el canal cifrado, el cliente y el servidor se comunican de forma segura mediante SSL:

- El cliente envía los datos de solicitud cifrados.
- El servidor devuelve los datos de respuesta cifrados.
Características clave de SSL
-
Comunicación cifrada:
- Utiliza cifrado simétrico (como AES) para cifrar los datos.
- Utiliza cifrado asimétrico (como RSA) para intercambiar claves.
-
Autenticación:
- Verifica la identidad del servidor mediante el certificado del servidor.
- Opcionalmente, verifica la identidad del cliente mediante un certificado de cliente.
-
Integridad de los datos:
- Utiliza algoritmos hash (como SHA) para garantizar que los datos no hayan sido alterados.
-
Compatibilidad:
- Admite múltiples algoritmos de cifrado y versiones de protocolo.
Escenarios de aplicación de SSL
SSL se utiliza ampliamente en los siguientes escenarios:
- HTTPSProteger la seguridad de la navegación web.
- SMTPSProteger la seguridad de la transmisión de correos.
- FTPSProteger la seguridad de la transferencia de archivos.
- VPNProteger la seguridad del acceso remoto.
Seguridad de SSL
SSL mejora la seguridad mediante los siguientes mecanismos:
- Transmisión cifradaEvita que los datos sean escuchados.
- AutenticaciónEvita la suplantación del servidor.
- Integridad de los datosEvita que los datos sean alterados.
Certificados SSL
La seguridad de SSL depende del certificado del servidor, que es emitido por una autoridad de certificación (CA) de confianza e incluye la siguiente información:
- DominioEl dominio al que está vinculado el certificado.
- Clave públicaSe utiliza para cifrar las comunicaciones.
- Período de validezEl período de validez del certificado.
- FirmaLa firma de la CA sobre el certificado, utilizada para verificar la autenticidad del certificado.
Alternativas a SSL
SSL ha sido reemplazado por el protocolo TLS, más seguro. TLS es el sucesor de SSL y ofrece mayor seguridad y rendimiento.
En resumen, SSL es un protocolo utilizado para cifrar la transmisión de datos; mediante mecanismos de cifrado y autenticación protege la confidencialidad, integridad y autenticación de los datos. Se usa ampliamente en escenarios como HTTPS, SMTPS y FTPS, pero ha sido reemplazado por el protocolo TLS, más seguro. Si te interesa alguna característica específica o escenario de aplicación de SSL, ¡puedes profundizar en ello!
Otras extensiones