Протокол SSH
SSH (Secure Shell) — это шифрованный протокол, используемый для безопасного удалённого входа и других сетевых служб.
SSH защищает данные во время передачи с помощью шифрованной связи и широко используется в таких сценариях, как системное администрирование, передача файлов и удалённое выполнение команд.
Как работает SSH
SSH использует модель клиент-сервер и обеспечивает безопасность связи с помощью технологии шифрования.
Ниже представлен базовый процесс установления SSH-соединения и передачи данных:
1. Установление соединения
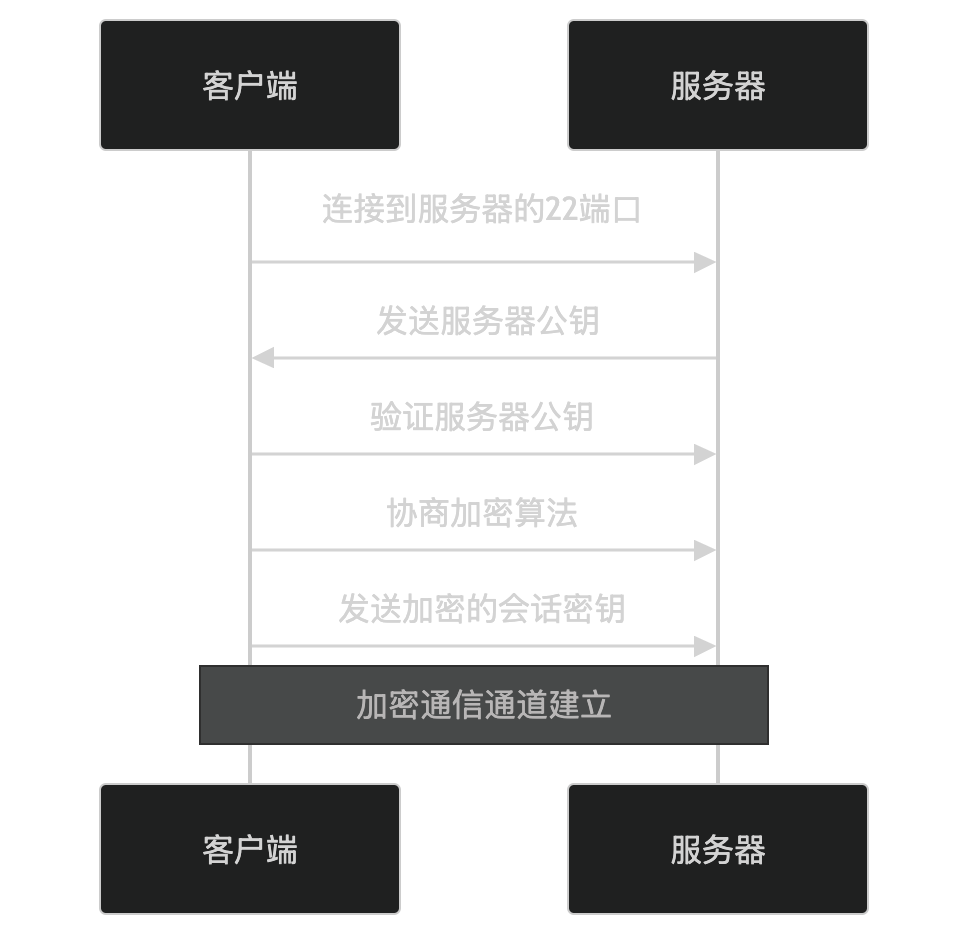
- Клиент подключается к порту 22 на сервере (порт SSH по умолчанию).
- Сервер отправляет клиенту свой открытый ключ.
- Клиент проверяет открытый ключ сервера (обычно с помощью известного отпечатка ключа хоста).
- Клиент и сервер согласовывают алгоритмы шифрования (например, AES, RSA и т. д.).
- Клиент генерирует сеансовый ключ, шифрует его открытым ключом сервера и отправляет серверу.
- Обе стороны используют сеансовый ключ для шифрования последующего обмена данными.
2. Аутентификация пользователей
SSH поддерживает несколько методов аутентификации пользователей, к распространённым относятся:
- Аутентификация по паролю: пользователь вводит имя пользователя и пароль.
- Аутентификация по открытому ключу: пользователь аутентифицируется с помощью закрытого ключа, а сервер проверяет соответствующий открытый ключ.
Аутентификация по паролю
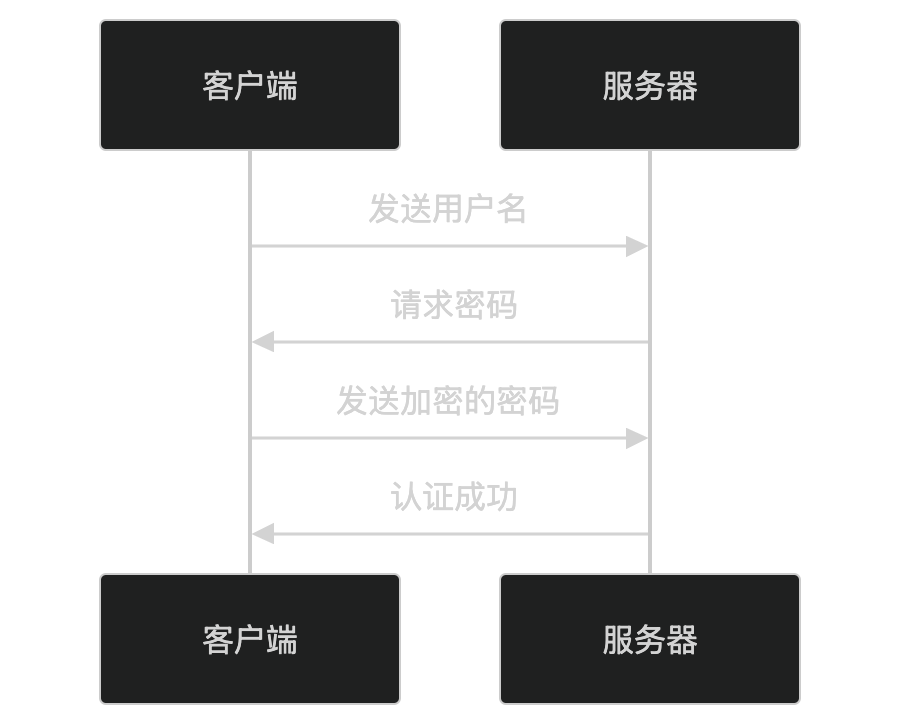
- Клиент отправляет имя пользователя.
- Сервер запрашивает пароль.
- Клиент отправляет зашифрованный пароль.
- Сервер проверяет пароль и возвращает результат аутентификации.
Аутентификация по открытому ключу
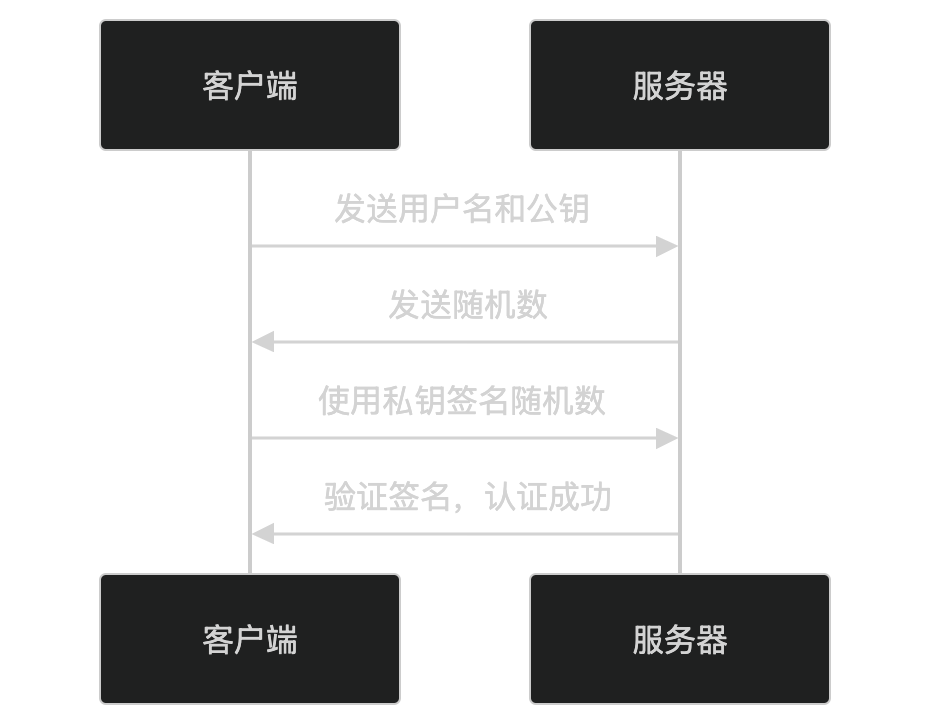
- Клиент отправляет имя пользователя и открытый ключ.
- Сервер отправляет случайное число.
- Клиент подписывает случайное число своим закрытым ключом и отправляет его серверу.
- Сервер проверяет подпись с помощью открытого ключа и возвращает результат аутентификации.
3. Передача данных
После успешной аутентификации SSH устанавливает зашифрованный сеансовый канал, поддерживающий следующие функции:
- Удалённый вход: выполнение команд на удалённом сервере.
- Передача файлов: передача файлов через SCP или SFTP.
- Перенаправление портов: перенаправление локальных портов на удалённый сервер или наоборот.
Ключевые возможности SSH
-
Зашифрованная связь:
- Использует симметричное шифрование (например, AES) для шифрования данных.
- Использует асимметричное шифрование (например, RSA) для обмена сеансовыми ключами.
-
Аутентификация:
- Поддерживает аутентификацию по паролю и аутентификацию по открытому ключу.
- Аутентификация по открытому ключу более безопасна и не требует передачи паролей.
-
Целостность данных:
- Использует хеш-алгоритмы (например, SHA) для проверки того, что данные не были изменены.
-
Универсальность:
- Поддерживает удаленный вход, передачу файлов, перенаправление портов и т. д.
Сценарии применения SSH
SSH широко используется в следующих сценариях:
- Удаленное администрирование: Вход на удаленный сервер для выполнения команд.
- Передача файлов: Безопасная передача файлов через SCP или SFTP.
- Проброс портов: Открытие локальных служб для удалённого сервера или наоборот.
- Автоматизированные задачи: Выполнение удалённых команд через SSH-скрипты.
Безопасность SSH
Безопасность SSH зависит от следующих факторов:
- Управление ключами: Защищайте приватные ключи и регулярно обновляйте открытые ключи.
- Надёжные пароли: Используйте сложные пароли, чтобы избежать атак методом перебора.
- Брандмауэр: Ограничьте доступ к порту SSH.
- Отключение входа root: Снижение рисков безопасности.
В итоге, SSH — это безопасный протокол удалённого входа, который защищает передачу данных с помощью шифрованной связи и множества методов аутентификации. Он широко используется в таких сценариях, как удалённое администрирование, передача файлов и проброс портов. Если вас интересует какая-либо конкретная функция или сценарий применения SSH, не стесняйтесь обсудить это подробнее!
Другие расширения