Протокол TLS
TLS (Transport Layer Security) — это протокол шифрования передачи данных по сети, предназначенный для защиты конфиденциальности, целостности и аутентификации данных.
TLS — преемник SSL (Secure Sockets Layer), обеспечивающий более высокую безопасность и производительность. TLS — основа безопасных протоколов, таких как HTTPS, SMTPS и FTPS.
Как работает TLS
TLS защищает безопасность передачи данных, вставляя слой шифрования между прикладным уровнем и транспортным уровнем. Его основные функции — установление зашифрованного канала и проверка подлинности.
1. Процесс рукопожатия TLS
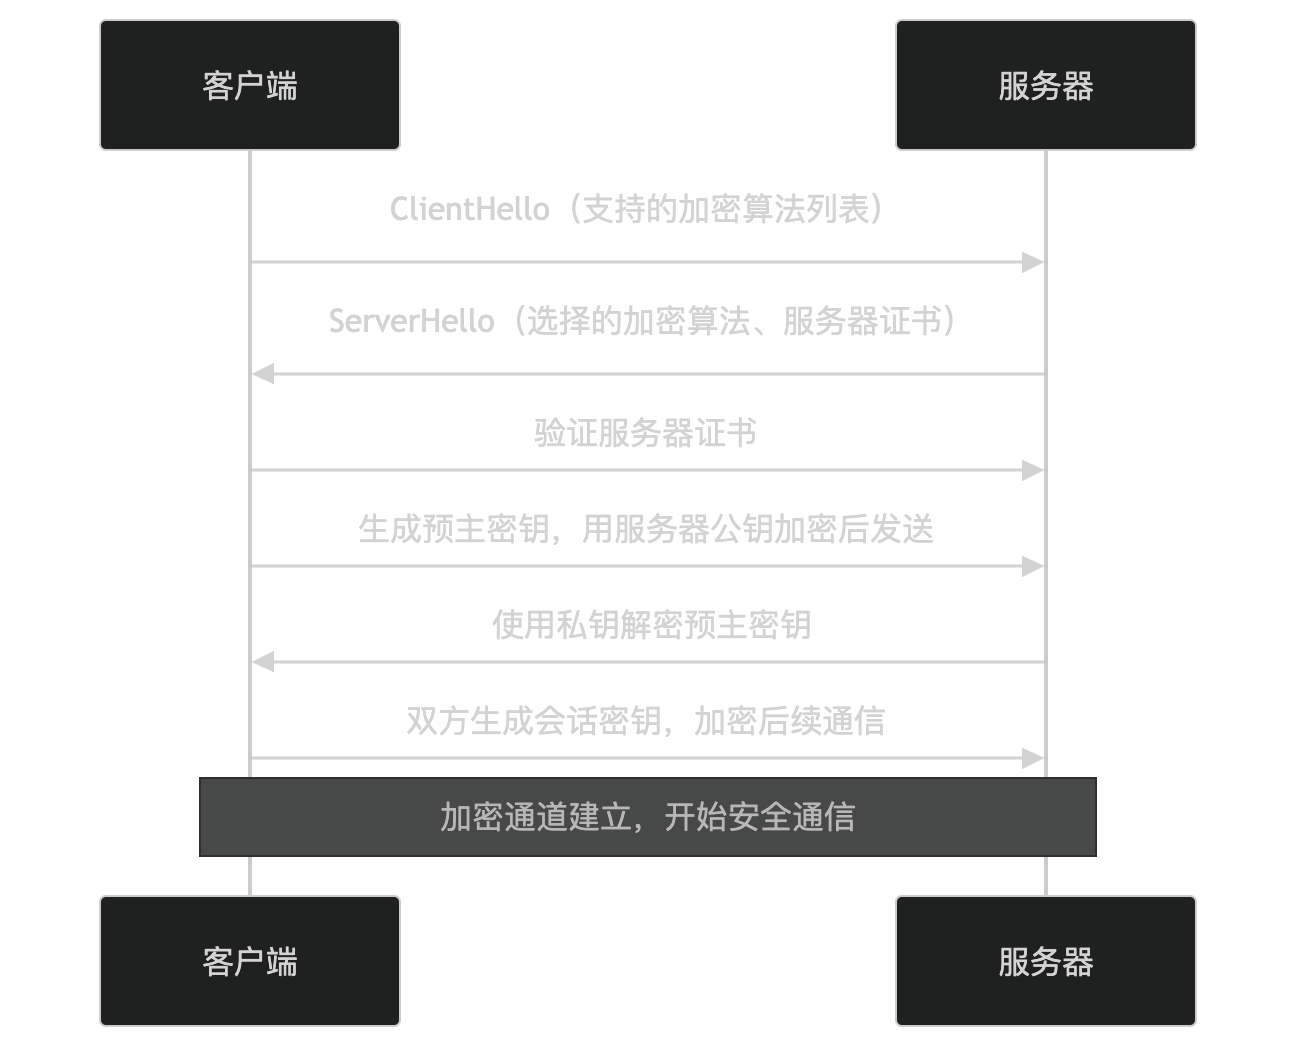
- ClientHello: клиент отправляет список поддерживаемых алгоритмов шифрования.
- ServerHello: Сервер выбирает алгоритм шифрования и отправляет свой серверный сертификат.
- Проверка сертификата: клиент проверяет действительность сертификата сервера.
- Обмен ключами: Клиент генерирует pre-master secret, шифрует его открытым ключом сервера и отправляет его.
- Сеансовый ключ: Обе стороны генерируют сеансовый ключ из pre-master secret, который используется для шифрования последующего обмена данными.
2. Защищённая связь
После установления зашифрованного канала клиент и сервер безопасно обмениваются данными по TLS:

- Клиент отправляет зашифрованные данные запроса.
- Сервер возвращает зашифрованные данные ответа.
Ключевые особенности TLS
-
Зашифрованная связь:
- Использует симметричное шифрование (например, AES) для шифрования данных.
- Использует асимметричное шифрование (например, RSA, ECDHE) для обмена ключами.
-
Аутентификация:
- Проверяет подлинность сервера с помощью его серверного сертификата.
- Опционально проверяет идентичность клиента с помощью клиентского сертификата.
-
Целостность данных:
- Использует хеш-алгоритмы (например, SHA), чтобы гарантировать, что данные не были изменены.
-
Прямая секретность:
- Использует алгоритмы эфемерного обмена ключами (такие как ECDHE), поэтому даже при компрометации долговременных ключей исторические коммуникации не могут быть расшифрованы.
-
Совместимость:
- Поддерживает несколько алгоритмов шифрования и версий протоколов.
Сценарии применения TLS
TLS широко используется в следующих сценариях:
- HTTPS: Обеспечивает безопасность веб-просмотра.
- SMTPS: Обеспечивает безопасность передачи электронной почты.
- FTPS: Обеспечивает безопасность передачи файлов.
- VPN: Обеспечивает безопасность удалённого доступа.
- Вызовы API: Обеспечивает конфиденциальность и целостность передачи данных.
Безопасность TLS
TLS повышает безопасность с помощью следующих механизмов:
- Зашифрованная передача: Предотвращает перехват данных.
- Аутентификация: Предотвращает подмену серверов.
- Целостность данных: Предотвращает несанкционированное изменение данных.
- Прямая секретность: Обеспечивает безопасность исторических коммуникаций.
Сертификаты TLS
Безопасность TLS основана на сертификатах серверов. Сертификаты выдаются доверенными центрами сертификации (CA) и содержат следующую информацию:
- Доменное имя: Доменное имя, привязанное к сертификату.
- Открытый ключ: используется для шифрования связи.
- Срок действия: Срок действия сертификата.
- Подпись: Подпись центра сертификации на сертификате, используемая для проверки подлинности сертификата.
Версии TLS
TLS имеет несколько версий, различающихся главным образом по безопасности и производительности:
- TLS 1.0:
- Основан на SSL 3.0, менее безопасен, больше не рекомендуется.
- TLS 1.1:
- Исправлены некоторые уязвимости TLS 1.0, но риски безопасности сохраняются.
- TLS 1.2:
- В настоящее время широко используемая версия, обеспечивающая более высокую безопасность.
- TLS 1.3:
- Последняя версия, упрощает процесс рукопожатия, обеспечивая более высокую безопасность и производительность.
Альтернативы TLS
В некоторых сценариях можно использовать следующие альтернативы:
- IPSec: обеспечивает шифрование и аутентификацию на сетевом уровне.
- SSH: обеспечивает шифрование и аутентификацию на прикладном уровне.
В итоге, TLS — это протокол для шифрования передачи данных, обеспечивающий конфиденциальность, целостность и аутентификацию данных с помощью механизмов шифрования и аутентификации. Он широко используется в таких сценариях, как HTTPS, SMTPS и FTPS, и является стандартным решением для защиты передачи данных.
Другие расширения