PHP Datei-Upload
Mit PHP können Sie Dateien auf den Server hochladen.
Die Beispiele in diesem Kapitel werden im Testprojekt abgeschlossen, mit folgender Verzeichnisstruktur:
test
|-----upload             # 文件上传的目录
|-----form.html          # 表单文件
|-----upload_file.php    # php 上传代码
Quellcode-Download
Ein Datei-Upload-Formular erstellen
Es ist sehr nützlich, Benutzern das Hochladen von Dateien über ein Formular zu ermöglichen.
Bitte sehen Sie sich das folgende HTML-Formular zum Hochladen von Dateien an:
<html>
<head>
<meta charset="utf-8">
<title>Example(example.com)</title>
</head>
<body>

<form action="upload_file.php" method="post" enctype="multipart/form-data">
    <label for="file">文件名:</label>
    <input type="file" name="file" id="file"><br>
    <input type="submit" name="submit" value="提交">
</form>

</body>
</html>
Speichern Sie den obigen Code in der Datei form.html.
Nachfolgend sind einige Hinweise zum obigen HTML-Formular aufgeführt:
- <form>Dasenctype-Attribut des Tags gibt an, welcher Inhaltstyp beim Absenden des Formulars verwendet werden soll. Wenn das Formular Binärdaten wie Dateiinhalte benötigt, verwenden Sie "multipart/form-data"。
- <input>Dastype="file"-Attribut des Tags legt fest, dass die Eingabe als Datei behandelt werden soll. Wenn Sie beispielsweise im Browser eine Vorschau anzeigen, sehen Sie neben dem Eingabefeld eine Schaltfläche "Durchsuchen".
Hinweis:Das Zulassen von Datei-Uploads durch Benutzer ist ein enormes Sicherheitsrisiko. Erlauben Sie nur vertrauenswürdigen Benutzern, Datei-Upload-Vorgänge durchzuführen.
Upload-Skript erstellen
Die Datei "upload_file.php" enthält den Code zum Hochladen von Dateien:
<?php
if ($_FILES["file"]["error"] > 0)
{
    echo "错误:" . $_FILES["file"]["error"] . "<br>";
}
else
{
    echo "上传文件名: " . $_FILES["file"]["name"] . "<br>";
    echo "文件类型: " . $_FILES["file"]["type"] . "<br>";
    echo "文件大小: " . ($_FILES["file"]["size"] / 1024) . " kB<br>";
    echo "文件临时存储的位置: " . $_FILES["file"]["tmp_name"];
}
?>
Mithilfe des globalen Arrays $_FILES von PHP können Sie Dateien vom Client-Computer auf einen Remote-Server hochladen.
Der erste Parameter ist der Eingabename des Formulars, und der zweite Index kann "name", "type", "size", "tmp_name" oder "error" sein. Wie unten gezeigt:
- $_FILES["file"]["name"] - Der Name der hochgeladenen Datei
- $_FILES["file"]["type"] - Der Typ der hochgeladenen Datei
- $_FILES["file"]["size"] - Die Größe der hochgeladenen Datei in Bytes
- $_FILES["file"]["tmp_name"] - Der Name der temporären Kopie der auf dem Server gespeicherten Datei
- $_FILES["file"]["error"] - Der Fehlercode, der durch den Datei-Upload verursacht wurde
Dies ist eine sehr einfache Methode zum Hochladen von Dateien. Aus Sicherheitsgründen sollten Sie Einschränkungen hinzufügen, welche Benutzer Dateien hochladen dürfen.
Upload-Einschränkungen
In diesem Skript haben wir Einschränkungen für Datei-Uploads hinzugefügt. Benutzer können nur .gif-, .jpeg-, .jpg- und .png-Dateien hochladen, und die Dateigröße muss weniger als 200 kB betragen:
<?php
// 允许上传的图片后缀
$allowedExts = array("gif", "jpeg", "jpg", "png");
$temp = explode(".", $_FILES["file"]["name"]);
$extension = end($temp);        // 获取文件后缀名
if ((($_FILES["file"]["type"] == "image/gif")
|| ($_FILES["file"]["type"] == "image/jpeg")
|| ($_FILES["file"]["type"] == "image/jpg")
|| ($_FILES["file"]["type"] == "image/pjpeg")
|| ($_FILES["file"]["type"] == "image/x-png")
|| ($_FILES["file"]["type"] == "image/png"))
&& ($_FILES["file"]["size"] < 204800)    // 小于 200 kb
&& in_array($extension, $allowedExts))
{
    if ($_FILES["file"]["error"] > 0)
    {
        echo "错误:: " . $_FILES["file"]["error"] . "<br>";
    }
    else
    {
        echo "上传文件名: " . $_FILES["file"]["name"] . "<br>";
        echo "文件类型: " . $_FILES["file"]["type"] . "<br>";
        echo "文件大小: " . ($_FILES["file"]["size"] / 1024) . " kB<br>";
        echo "文件临时存储的位置: " . $_FILES["file"]["tmp_name"];
    }
}
else
{
    echo "非法的文件格式";
}
?>
Die hochgeladene Datei speichern
Das obige Beispiel erstellt eine temporäre Kopie der hochgeladenen Datei im temporären PHP-Ordner auf dem Server.
Diese temporäre Kopie verschwindet, wenn das Skript endet. Um die hochgeladene Datei zu speichern, müssen wir sie an einen anderen Ort kopieren:
<?php
// 允许上传的图片后缀
$allowedExts = array("gif", "jpeg", "jpg", "png");
$temp = explode(".", $_FILES["file"]["name"]);
echo $_FILES["file"]["size"];
$extension = end($temp);     // 获取文件后缀名
if ((($_FILES["file"]["type"] == "image/gif")
|| ($_FILES["file"]["type"] == "image/jpeg")
|| ($_FILES["file"]["type"] == "image/jpg")
|| ($_FILES["file"]["type"] == "image/pjpeg")
|| ($_FILES["file"]["type"] == "image/x-png")
|| ($_FILES["file"]["type"] == "image/png"))
&& ($_FILES["file"]["size"] < 204800)   // 小于 200 kb
&& in_array($extension, $allowedExts))
{
    if ($_FILES["file"]["error"] > 0)
    {
        echo "错误:: " . $_FILES["file"]["error"] . "<br>";
    }
    else
    {
        echo "上传文件名: " . $_FILES["file"]["name"] . "<br>";
        echo "文件类型: " . $_FILES["file"]["type"] . "<br>";
        echo "文件大小: " . ($_FILES["file"]["size"] / 1024) . " kB<br>";
        echo "文件临时存储的位置: " . $_FILES["file"]["tmp_name"] . "<br>";

        // 判断当前目录下的 upload 目录是否存在该文件
        // 如果没有 upload 目录,你需要创建它,upload 目录权限为 777
        if (file_exists("upload/" . $_FILES["file"]["name"]))
        {
            echo $_FILES["file"]["name"] . " 文件已经存在。 ";
        }
        else
        {
            // 如果 upload 目录不存在该文件则将文件上传到 upload 目录下
            move_uploaded_file($_FILES["file"]["tmp_name"], "upload/" . $_FILES["file"]["name"]);
            echo "文件存储在: " . "upload/" . $_FILES["file"]["name"];
        }
    }
}
else
{
    echo "非法的文件格式";
}
?>
Das obige Skript prüft, ob die Datei bereits existiert; falls nicht, kopiert es die Datei in das Verzeichnis namens "upload".
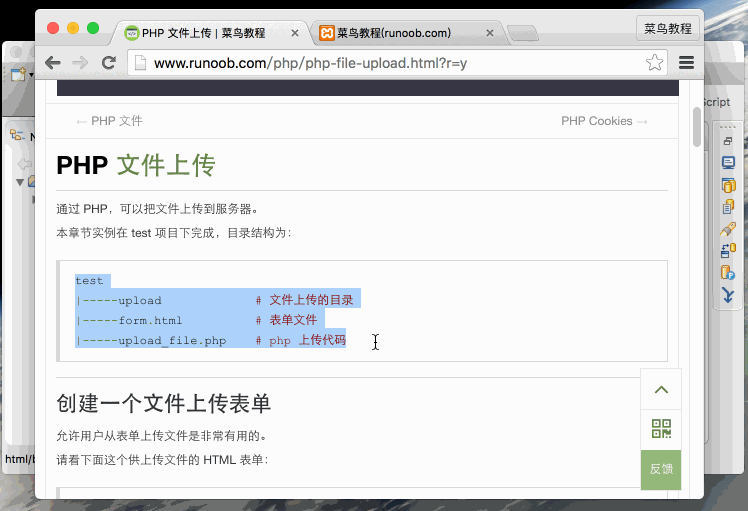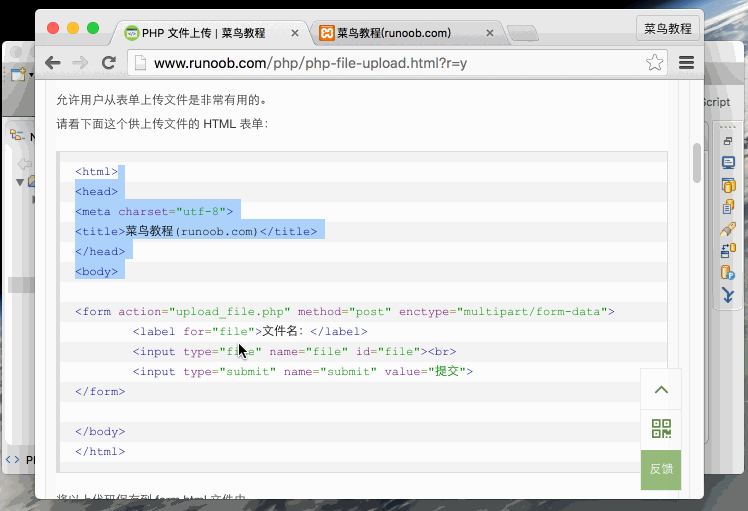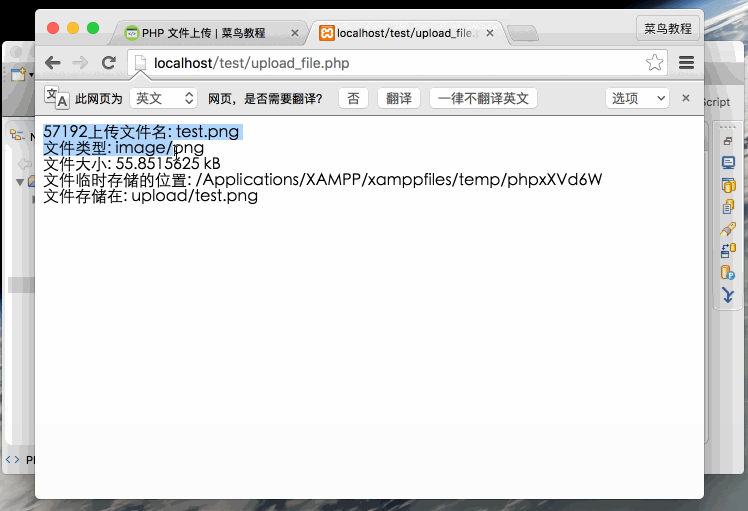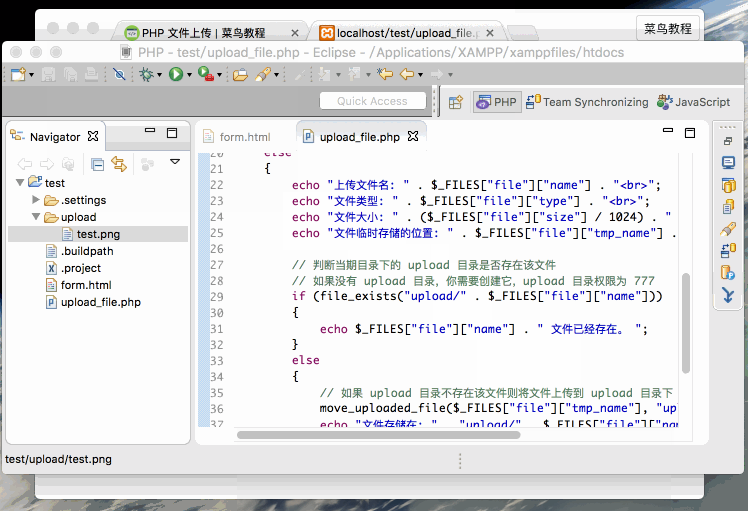
Die Demonstration des Dateiuploads wird unten gezeigt: