PHP Загрузка файлов
Через PHP можно загружать файлы на сервер.
Примеры в этой главе выполнены в рамках тестового проекта, структура каталогов выглядит следующим образом:
test
|-----upload             # 文件上传的目录
|-----form.html          # 表单文件
|-----upload_file.php    # php 上传代码
Скачать исходный код
Создание формы загрузки файлов
Разрешение пользователям загружать файлы из формы очень полезно.
Пожалуйста, посмотрите на следующую HTML-форму для загрузки файлов:
<html>
<head>
<meta charset="utf-8">
<title>Example(example.com)</title>
</head>
<body>

<form action="upload_file.php" method="post" enctype="multipart/form-data">
    <label for="file">文件名:</label>
    <input type="file" name="file" id="file"><br>
    <input type="submit" name="submit" value="提交">
</form>

</body>
</html>
Сохраните приведённый выше код в файл form.html.
Ниже перечислены некоторые замечания относительно приведённой выше HTML-формы:
- <form>Атрибутenctypeтега указывает, какой тип содержимого использовать при отправке формы. Когда форме нужны двоичные данные, например содержимое файла, используйте "multipart/form-data"。
- <input>Атрибутtype="file"тега указывает, что ввод должен рассматриваться как файл. Например, при предварительном просмотре в браузере вы увидите кнопку Browse рядом с полем ввода.
Примечание:Разрешение пользователям загружать файлы — огромный риск безопасности. Пожалуйста, разрешайте выполнять операции загрузки файлов только доверенным пользователям.
Создание скрипта загрузки
Файл "upload_file.php" содержит код для загрузки файлов:
<?php
if ($_FILES["file"]["error"] > 0)
{
    echo "错误:" . $_FILES["file"]["error"] . "<br>";
}
else
{
    echo "上传文件名: " . $_FILES["file"]["name"] . "<br>";
    echo "文件类型: " . $_FILES["file"]["type"] . "<br>";
    echo "文件大小: " . ($_FILES["file"]["size"] / 1024) . " kB<br>";
    echo "文件临时存储的位置: " . $_FILES["file"]["tmp_name"];
}
?>
Используя глобальный массив PHP $_FILES, можно загружать файлы с клиентского компьютера на удалённый сервер.
Первый параметр — это имя входного поля формы, а второй индекс может быть "name", "type", "size", "tmp_name" или "error". Как показано ниже:
- $_FILES["file"]["name"] — имя загруженного файла
- $_FILES["file"]["type"] — тип загруженного файла
- $_FILES["file"]["size"] — размер загруженного файла в байтах
- $_FILES["file"]["tmp_name"] — имя временной копии файла, хранящейся на сервере
- $_FILES["file"]["error"] — код ошибки, вызванной загрузкой файла
Это очень простой метод загрузки файлов. По соображениям безопасности следует добавить ограничения на то, каким пользователям разрешено загружать файлы.
Ограничения на загрузку
В этом скрипте мы добавили ограничения на загрузку файлов. Пользователи могут загружать только файлы .gif, .jpeg, .jpg, .png, а размер файла должен быть меньше 200 kB:
<?php
// 允许上传的图片后缀
$allowedExts = array("gif", "jpeg", "jpg", "png");
$temp = explode(".", $_FILES["file"]["name"]);
$extension = end($temp);        // 获取文件后缀名
if ((($_FILES["file"]["type"] == "image/gif")
|| ($_FILES["file"]["type"] == "image/jpeg")
|| ($_FILES["file"]["type"] == "image/jpg")
|| ($_FILES["file"]["type"] == "image/pjpeg")
|| ($_FILES["file"]["type"] == "image/x-png")
|| ($_FILES["file"]["type"] == "image/png"))
&& ($_FILES["file"]["size"] < 204800)    // 小于 200 kb
&& in_array($extension, $allowedExts))
{
    if ($_FILES["file"]["error"] > 0)
    {
        echo "错误:: " . $_FILES["file"]["error"] . "<br>";
    }
    else
    {
        echo "上传文件名: " . $_FILES["file"]["name"] . "<br>";
        echo "文件类型: " . $_FILES["file"]["type"] . "<br>";
        echo "文件大小: " . ($_FILES["file"]["size"] / 1024) . " kB<br>";
        echo "文件临时存储的位置: " . $_FILES["file"]["tmp_name"];
    }
}
else
{
    echo "非法的文件格式";
}
?>
Сохранение загруженного файла
Приведённый выше пример создаёт временную копию загруженного файла во временной папке PHP на сервере.
Этот временный файл-копия исчезнет после завершения скрипта. Чтобы сохранить загруженный файл, нужно скопировать его в другое место:
<?php
// 允许上传的图片后缀
$allowedExts = array("gif", "jpeg", "jpg", "png");
$temp = explode(".", $_FILES["file"]["name"]);
echo $_FILES["file"]["size"];
$extension = end($temp);     // 获取文件后缀名
if ((($_FILES["file"]["type"] == "image/gif")
|| ($_FILES["file"]["type"] == "image/jpeg")
|| ($_FILES["file"]["type"] == "image/jpg")
|| ($_FILES["file"]["type"] == "image/pjpeg")
|| ($_FILES["file"]["type"] == "image/x-png")
|| ($_FILES["file"]["type"] == "image/png"))
&& ($_FILES["file"]["size"] < 204800)   // 小于 200 kb
&& in_array($extension, $allowedExts))
{
    if ($_FILES["file"]["error"] > 0)
    {
        echo "错误:: " . $_FILES["file"]["error"] . "<br>";
    }
    else
    {
        echo "上传文件名: " . $_FILES["file"]["name"] . "<br>";
        echo "文件类型: " . $_FILES["file"]["type"] . "<br>";
        echo "文件大小: " . ($_FILES["file"]["size"] / 1024) . " kB<br>";
        echo "文件临时存储的位置: " . $_FILES["file"]["tmp_name"] . "<br>";

        // 判断当前目录下的 upload 目录是否存在该文件
        // 如果没有 upload 目录,你需要创建它,upload 目录权限为 777
        if (file_exists("upload/" . $_FILES["file"]["name"]))
        {
            echo $_FILES["file"]["name"] . " 文件已经存在。 ";
        }
        else
        {
            // 如果 upload 目录不存在该文件则将文件上传到 upload 目录下
            move_uploaded_file($_FILES["file"]["tmp_name"], "upload/" . $_FILES["file"]["name"]);
            echo "文件存储在: " . "upload/" . $_FILES["file"]["name"];
        }
    }
}
else
{
    echo "非法的文件格式";
}
?>
Приведённый выше скрипт проверяет, существует ли файл уже; если он не существует, он копирует файл в каталог с именем "upload".
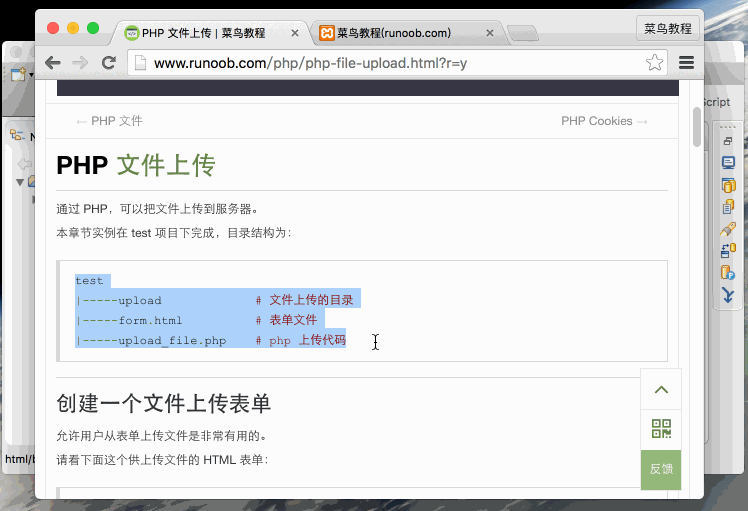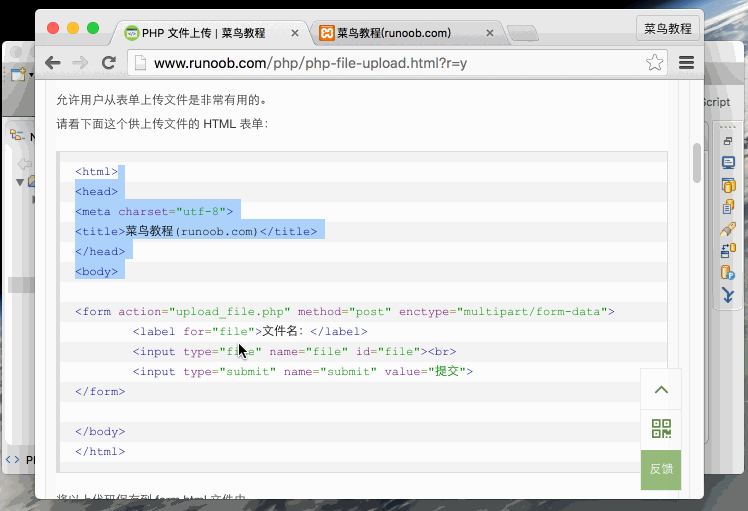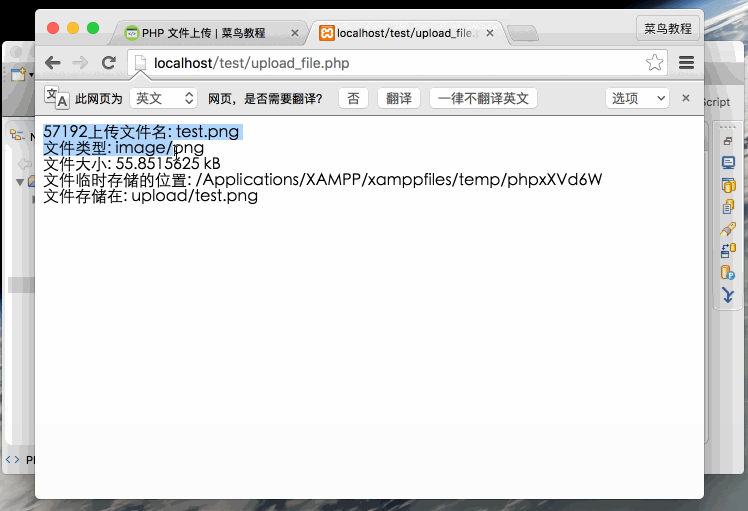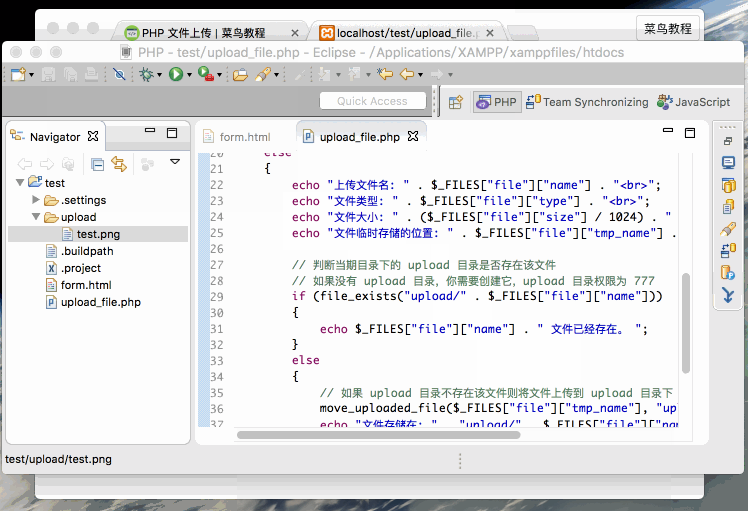
Демонстрация операции загрузки файла показана ниже: