Configuración de permisos de Codex
La aplicación Codex permite configurar tres modos de permisos:
| Modo de permiso | Qué puede hacer | ¿Te pregunta o no? | Escenarios adecuados |
|---|---|---|---|
| Permisos predeterminados | Puede leer y escribir en el proyecto actual, ejecutar comandos básicos | Pregunta ante operaciones peligrosas | Desarrollo diario (recomendado) |
| Revisión automática | La IA juzga automáticamente el riesgo; las operaciones de bajo riesgo se ejecutan directamente | Solo pregunta en caso de alto riesgo | Mejora la eficiencia |
| Acceso total | Equivale casi a entregar el control de la computadora a Codex | Básicamente no pregunta | Usuarios avanzados / entornos aislados |
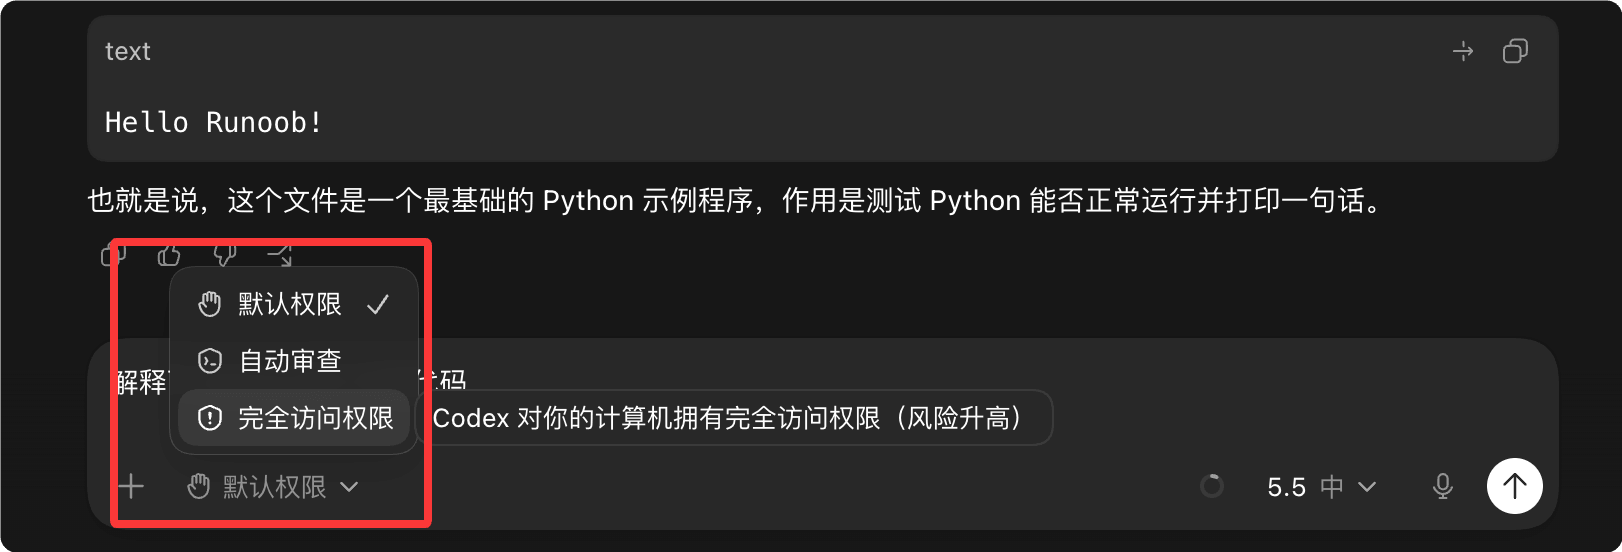
Estos tres permisos de la aplicación Codex controlan, en esencia:
Cuánto puede hacer la IA en tu computadora y si necesita preguntarte antes o no.
1. Permisos predeterminados (recomendado para usuarios normales)
Este es el modo más seguro y equilibrado.
Codex puede:
- Leer el código del proyecto
- Modificar archivos en el directorio de trabajo actual
- Ejecutar comandos de prueba
- Instalar algunas dependencias
Pero generalmente te preguntará mediante ventanas emergentes antes de hacer lo siguiente:
- Acceder a archivos fuera del directorio del proyecto
- Eliminar una gran cantidad de archivos
- Solicitudes de red
- Comandos a nivel de sistema
- Operaciones de shell de alto riesgo
Puedes entenderlo así:
"La IA es una pasante; antes de trabajar debe pedirte permiso para muchas cosas."
Adecuado para:
- Escribir código a diario
- Proyectos de aprendizaje
- Desarrollo frontend normal
- Usuarios que no están familiarizados con los agentes de IA
2. Revisión automática (modo eficiencia)
Este es el modo favorito de muchas personas actualmente.
Lógica central:
La IA primero evalúa el riesgo por sí misma.
Por ejemplo:
Operaciones de bajo riesgo
Se ejecutan directamente:
- Modificar algunos archivos de código
- Ejecutar lint
- npm test
- Formatear código
- Refactorización a pequeña escala
Operaciones de alto riesgo
Todavía te preguntará:
- Eliminación con rm
- Operaciones en directorios del sistema
- Acceso a la red
- Modificaciones de base de datos
- Cambios masivos de archivos
Por lo tanto, tiene muchas menos ventanas emergentes que los permisos predeterminados.
Puedes entenderlo así:
Hay un revisor automático adicional junto a la IA.
Adecuado para:
- Desarrollo de alta frecuencia
- Gran cantidad de modificaciones repetitivas
- Flujos de trabajo de agentes de larga duración
- No querer estar haciendo clic en 'Permitir' constantemente
3. Acceso total (modo peligroso)
Este modo es el más agresivo.
Codex básicamente obtiene:
- Acceso a todo el sistema de archivos
- Acceso a la red
- Ejecución de cualquier comando
- Operaciones entre directorios
- Ya no pregunta con frecuencia
En teoría, incluso puede:
- Eliminar archivos
- Modificar la configuración del sistema
- git push
- ssh
- Manipular bases de datos
- Llamar a APIs externas
En esencia, se acerca a:
sudo + 自动化 Agent
De hecho, muchos usuarios avanzados lo usan así durante mucho tiempo.
Pero los riesgos también son reales:
Ya ha habido personas que:
- Eliminaron el directorio equivocado
- Vaciaron el disco
- Operaciones accidentales con comandos de PowerShell
- Fueron afectados por scripts erróneos
Incluso alguien perdió 1,5 TB de datos.
Por lo tanto, este modo es más adecuado para:
- Docker
- Máquinas virtuales
- Entornos temporales
- CI/CD
- Máquinas de desarrollo en sandbox
No es muy adecuado para:
- La computadora de trabajo principal
- Máquinas con datos importantes
Resumen en una frase
| Modo | Analogía |
|---|---|
| Permisos predeterminados | IA pasante |
| Revisión automática | Ingeniero de IA + control de riesgos automático |
| Acceso total | Dar permisos sudo a la IA |
Consejos prácticos
Desarrollador normal:
Permisos predeterminados o revisión automática
Ya es suficiente.
Solo en:
- Automatización a gran escala
- Coordinación de múltiples repositorios
- Agente autónomo de larga duración
- Entorno sandbox local
es cuando se recomienda activar el acceso total.
De hecho, el hábito actual de muchos usuarios veteranos es:
平时自动审查( Auto Review )
需要时临时切完全访问( Full Access )
做完再切回来
Este es el flujo de trabajo más razonable actualmente.
Otras extensiones