Introduction à HTTP/HTTPS
HTTP (Hypertext Transfer Protocol)est un protocole de transfert utilisé pour transmettre de l'hypertexte depuis le réseau vers un navigateur local. Il définit le format des requêtes et des réponses entre client et serveur. HTTP fonctionne au-dessus du modèle TCP/IP et utilise généralement le port80。
HTTPS (Hypertext Transfer Protocol Secure)est une version sécurisée de HTTP. Il ajoute le protocole SSL/TLS au-dessus de HTTP, fournissant le chiffrement des données, la vérification de l'intégrité et l'authentification. HTTPS utilise généralement le port443。
HTTP
Le protocole HTTP est l'abréviation de Hyper Text Transfer Protocol, un protocole de transfert utilisé pour transmettre de l'hypertexte depuis les serveurs World Wide Web (WWW) vers les navigateurs locaux.
HTTP est un protocole basé sur le protocole de communication TCP/IP pour transmettre des données (fichiers HTML, fichiers image, résultats de requête, etc.).
HTTPS
Le protocole HTTPS est l'abréviation de HyperText Transfer Protocol Secure, un protocole de transfert pour une communication sécurisée sur un réseau informatique.
HTTP lui-même n'est pas sécurisé car les données transmises ne sont pas chiffrées et peuvent être espionnées ou altérées. Pour résoudre ce problème, HTTPS a été introduit, ce qui ajoute le protocole SSL/TLS au-dessus de HTTP, fournissant le chiffrement et l'authentification pour la transmission des données.
HTTPS communique via HTTP mais utilise SSL/TLS pour chiffrer les paquets de données. L'objectif principal du développement de HTTPS est de fournir une authentification d'identité pour les serveurs web et de protéger la confidentialité et l'intégrité des données échangées.
Les URL HTTP commencent parhttp://et utilisent le port par défaut80, tandis que les URL HTTPS commencent parhttps://et utilisent le port par défaut443。

Fonctionnement de HTTP
Le protocole HTTP fonctionne selon une architecture client-serveur.
Le processus de fonctionnement de HTTP est généralement le suivant :- Le client envoie une requête: L'utilisateur saisit une URL via un client (comme un navigateur), et le client envoie une requête HTTP au serveur.
- Le serveur traite la requête: Après avoir reçu la requête, le serveur la traite en conséquence selon le type de requête (comme GET, POST, etc.) et la ressource demandée.
- Le serveur renvoie une réponse: Le serveur encapsule le résultat du traitement dans un message de réponse HTTP et le renvoie au client.
- Le client affiche la page: Après avoir reçu la réponse, le client affiche la page en fonction du contenu de la réponse (comme HTML, images, etc.) et la présente à l'utilisateur.
Les serveurs Web incluent : le serveur Nginx, le serveur Apache, le serveur IIS (Internet Information Services), etc.
Le numéro de port par défaut de HTTP est 80, mais vous pouvez le changer en 8080 ou d'autres ports.
Trois remarques sur HTTP :
HTTP est sans connexion : Sans connexion signifie que chaque connexion est limitée au traitement d'une seule requête. Une fois que le serveur a traité la requête du client et reçu la réponse du client, il se déconnecte. Cette approche permet d'économiser du temps de transmission.
HTTP est indépendant du média : Cela signifie que tant que le client et le serveur savent comment traiter le contenu des données, tout type de données peut être envoyé via HTTP. Le client et le serveur spécifient le type de contenu MIME-type approprié.
HTTP est sans état : Le protocole HTTP est un protocole sans état. Sans état signifie que le protocole n'a aucune mémoire du traitement des transactions. L'absence d'état signifie que si un traitement ultérieur nécessite des informations précédentes, elles doivent être retransmises, ce qui peut augmenter la quantité de données transmises par connexion. En revanche, les réponses sont plus rapides lorsque le serveur n'a pas besoin d'informations préalables.
Le diagramme suivant montre le processus de communication du protocole HTTP :

Fonction HTTPS
La fonction principale de HTTPS est de créer un canal sécurisé sur un réseau non sécurisé, et lorsque des suites de chiffrement appropriées sont utilisées et que le certificat du serveur peut être vérifié et est digne de confiance, elle offre une protection raisonnable contre l'écoute clandestine et les attaques de type homme du milieu.
La confiance en HTTPS repose sur les autorités de certification (CA) préinstallées dans le système d'exploitation.
Par conséquent, une connexion HTTPS à un site web ne peut être considérée comme fiable que dans les circonstances suivantes :
- Le navigateur implémente correctement HTTPS et le système d'exploitation dispose d'autorités de certification correctes et dignes de confiance installées ;
- L'autorité de certification ne fait confiance qu'à des sites web légitimes ;
- Le site web visité fournit un certificat valide, c'est-à-dire qu'il est délivré par une autorité de certification approuvée par le système d'exploitation (la plupart des navigateurs avertissent en cas de certificat non valide) ;
- Le certificat vérifie correctement le site web visité (par exemple, lors de la visite dehttps://www.example.comun certificat délivré à www.example.com plutôt qu'à d'autres noms de domaine est reçu) ;
- La couche de chiffrement (SSL/TLS) de ce protocole peut fournir efficacement une authentification et un chiffrement de haute robustesse.
Des navigateurs tels que Google Chrome, Internet Explorer et Firefox émettent des avertissements lorsqu'un site web contient du contenu mixte composé de contenu chiffré et non chiffré.
Les liens HTTP s'affichent comme non sécurisés :

Les liens HTTPS s'affichent comme sécurisés :

Différence entre HTTP et HTTPS
Bien que HTTP et HTTPS soient très similaires de nom, ils présentent des différences essentielles en matière de sécurité : HTTPS assure le chiffrement et la vérification de l'intégrité des données transmises en utilisant le protocole SSL/TLS, protégeant ainsi la confidentialité des utilisateurs et la sécurité des données. À mesure que la sensibilisation à la cybersécurité augmente, de plus en plus de sites web commencent à utiliser HTTPS pour protéger les données des utilisateurs.
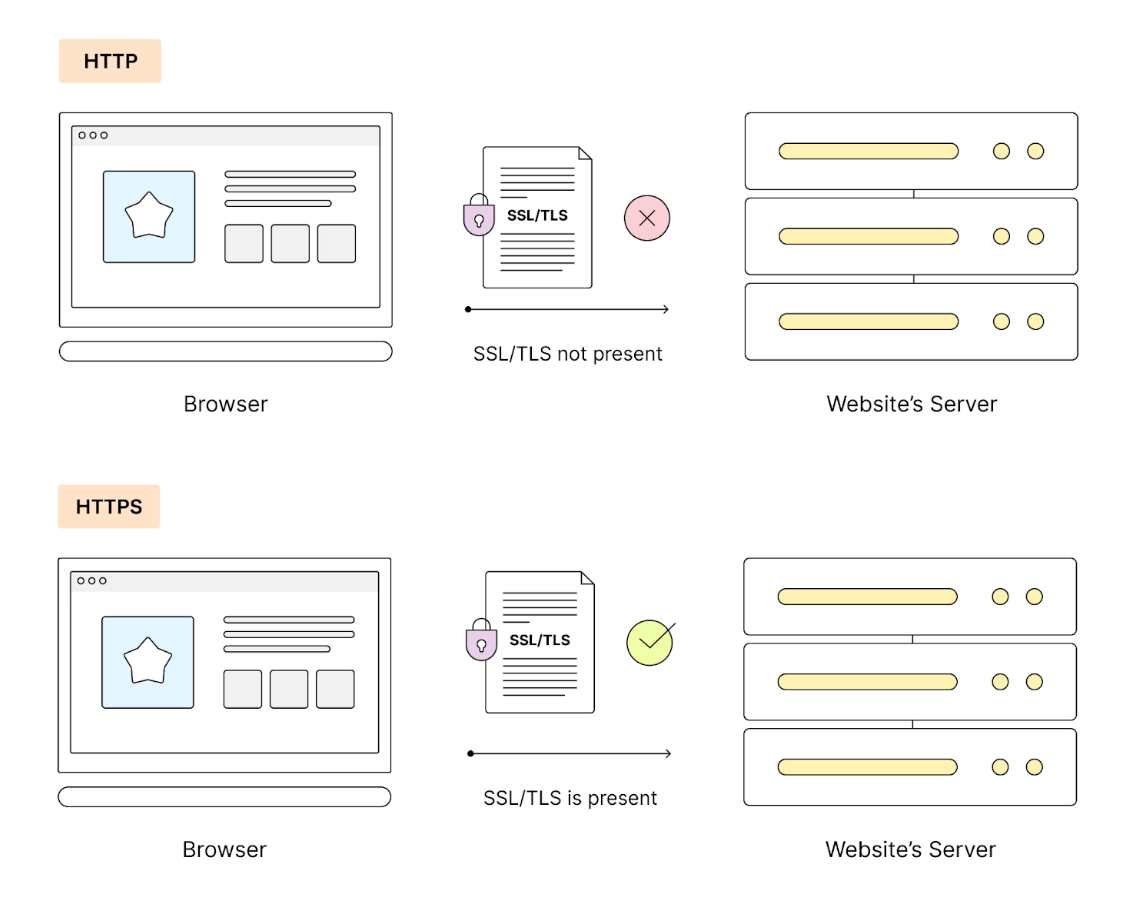
En parallèle, les principaux navigateurs et moteurs de recherche encouragent également les sites web à utiliser HTTPS.
Par conséquent, pour les sites web impliquant la transmission d'informations sensibles, il est recommandé d'utiliser HTTPS afin d'améliorer la sécurité.
Les principales différences sont les suivantes :
-
Chiffrement:
- HTTP: Les données ne sont pas chiffrées pendant la transmission et peuvent être facilement interceptées et altérées.
- HTTPS: Utilise le protocole SSL/TLS pour chiffrer les données transmises, assurant ainsi la sécurité lors de la transmission des données.
-
Port:
- HTTP: Utilise le port 80 par défaut.
- HTTPS: Utilise le port 443 par défaut.
-
Sécurité:
- HTTP: Ne fournit pas de chiffrement des données, sécurité faible.
- HTTPS: Fournit le chiffrement des données et la vérification de l'intégrité, sécurité élevée.
-
Certificat:
- HTTP: Aucun certificat requis.
- HTTPS: Nécessite un certificat SSL pour activer le chiffrement et vérifier l'identité du serveur.
-
Performance:
- HTTP: Comme les données ne sont pas chiffrées, les performances sont légèrement supérieures à celles de HTTPS.
- HTTPS: Comme le chiffrement et le déchiffrement sont nécessaires, il peut y avoir une certaine surcharge de performance.
-
Optimisation pour les moteurs de recherche (SEO):
- HTTP: Les moteurs de recherche peuvent abaisser le classement des sites web qui n'utilisent pas HTTPS.
- HTTPS: Les moteurs de recherche ont tendance à privilégier l'indexation et l'affichage des sites web qui utilisent HTTPS.
-
Affichage dans le navigateur:
- HTTP: Dans la plupart des navigateurs modernes, les sites web HTTP sont généralement affichés comme « Non sécurisé ».
- HTTPS: Le navigateur affiche une icône de cadenas, indiquant que le site web est sécurisé.
-
Coût:
- HTTP: Généralement gratuit.
- HTTPS: Nécessite l'achat d'un certificat SSL, ce qui peut entraîner certains coûts.
-
Scénarios d'application:
- HTTP: Convient aux sites Web qui n'ont pas besoin de transmettre d'informations sensibles, tels que les sites d'actualités, les blogs, etc.
- HTTPS: Convient aux sites Web qui doivent transmettre des informations sensibles, tels que les services bancaires en ligne, les achats en ligne, les e-mails, etc.